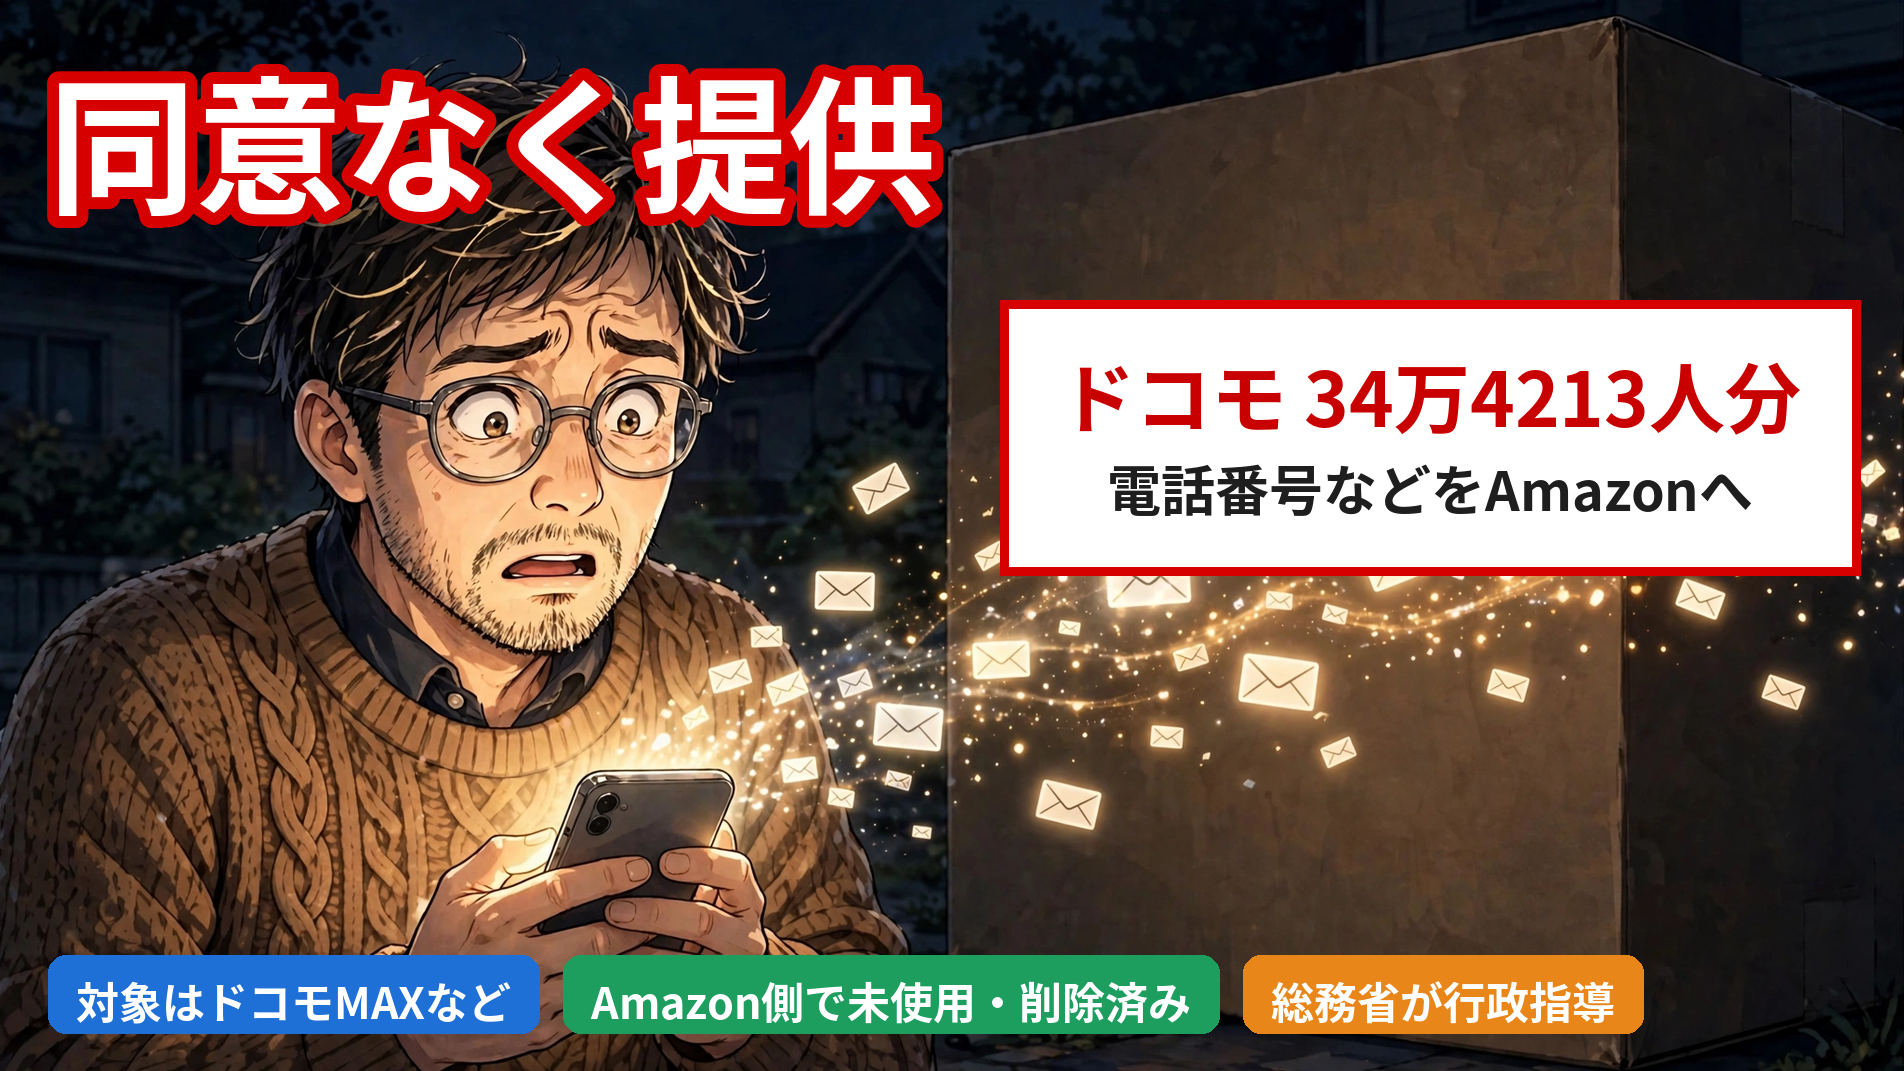
NTTドコモが、契約者34万4213人分の電話番号などを、本人の同意を得ないままアマゾンジャパンに提供していたことが分かりました。総務省は11月6日、電気通信事業法に抵触するとして、ドコモに文書で行政指導しました。
これは、不正アクセスで盗まれた話ではありません。原因は、申し込み画面に表示されるはずの「同意の文言」が抜け落ちていた、ドコモ側のミスです。何が起きて、誰が対象で、何に気をつければいいのかをまとめます。
結論:盗まれたのではなく、同意なく「渡して」いた
- 対象は34万4213人分。送られたのは電話番号と利用者識別子です
- 原因は同意文言の欠落。申込手続きの見直しで「第三者提供への同意」の記述が抜け落ち、その状態が約4か月続きました
- 総務省が11月6日に行政指導。電気通信事業法に抵触すると判断し、再発防止策などの実施状況を12月末までに報告するよう求めました
- 情報はAmazon側で使われず、削除済み。ドコモの説明では、二次被害は確認されていません
何が起きたか、今回の流れ
ドコモMAXなどの料金プランには、Amazonプライムの特典が付くものがあります。特典を使うには、契約者の電話番号とプランの情報を、アマゾンジャパンと連携させる必要があります。本来は、申し込みの時に、本人の同意を取る決まりでした。
ところが2026年4月21日、オンラインの申込手続きを見直した際に、重要事項説明などの注釈から、情報提供への同意に関する記述が欠け落ちました。作業した部門は欠落に気づかないまま手続きを確定。その状態が8月20日まで続き、その間に申し込んだ34万4213人分の電話番号と利用者識別子が、同意なくアマゾンジャパンへ送られました。
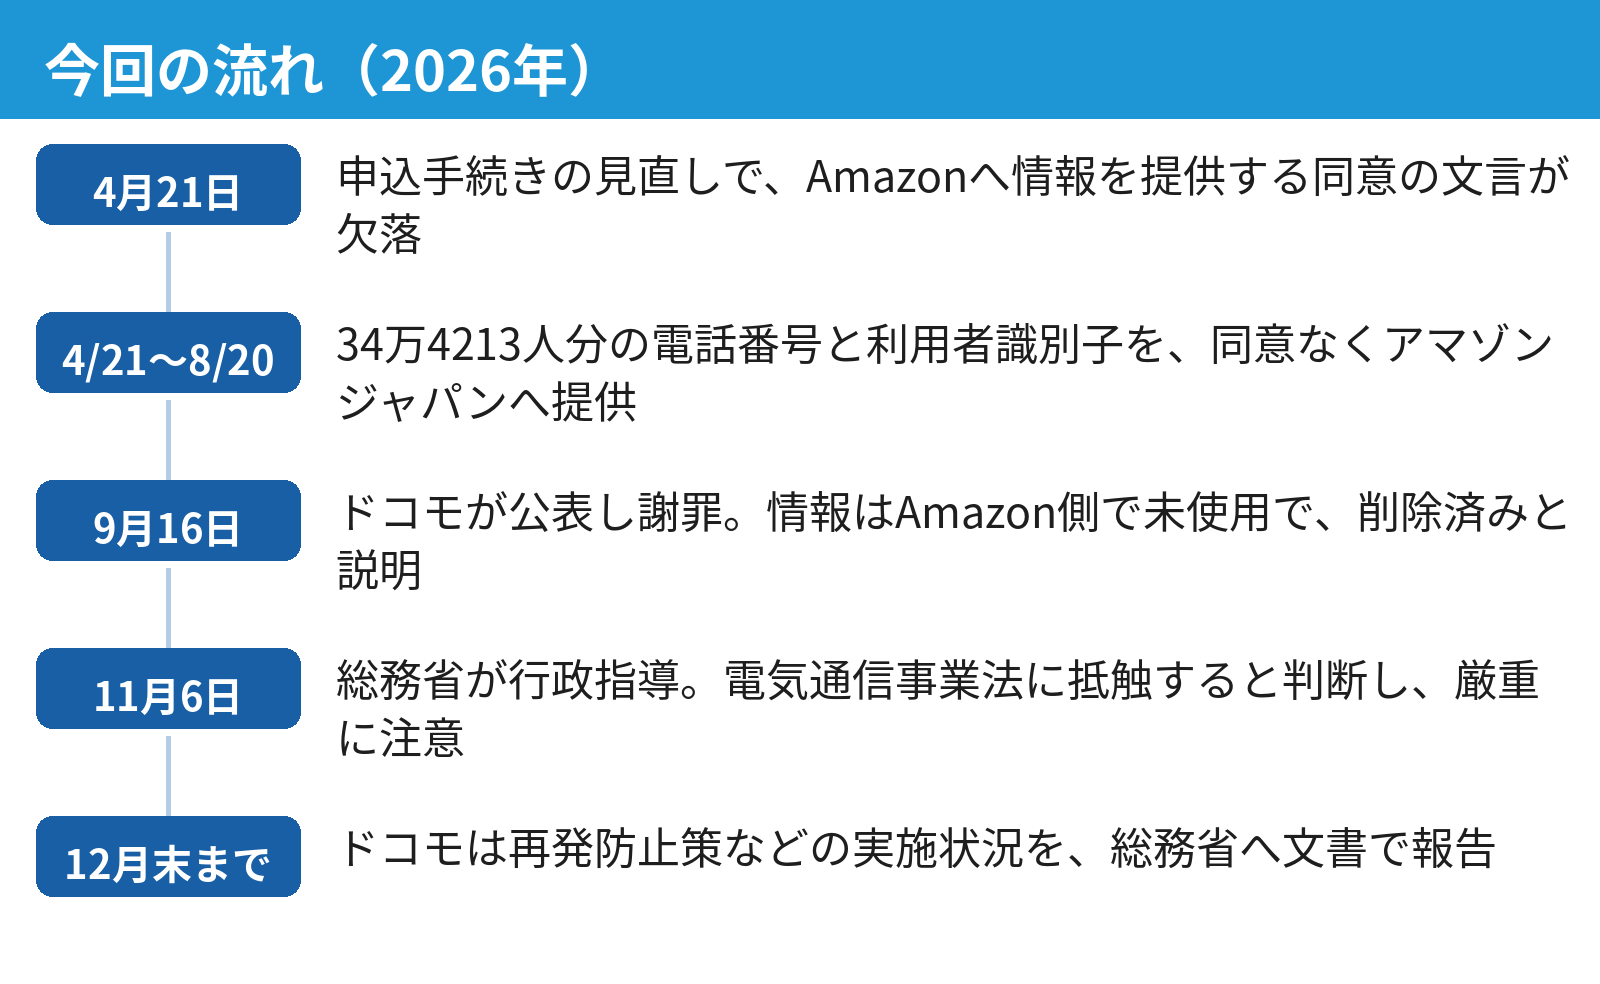
ドコモは9月16日にこの問題を公表し、謝罪しました。そして11月6日、総務省が行政指導に踏み切りました。ドコモは、再発防止策などの実施状況を、12月末までに総務省へ文書で報告することになっています。
渡しただけなのに、なぜ「漏えい」なのか
総務省の整理では、これは「特定利用者情報」の漏えいにあたります。電気通信事業法第27条の5で、ドコモのような大手の電気通信事業者は、利用者の情報を特に厳しく管理するよう求められています。有効な同意を得ずに第三者へ渡した時点で、情報が適切に管理されていなかった、つまり漏えいした、という扱いになるのです。
報道によると、総務省は「利用者利益を損ねるおそれが生じ得る重大な過失があった」と指摘したとのことです。悪意のある流出ではないものの、同意なく渡った情報の行き先は、本人にはコントロールできません。ここが、今回の問題の重いところです。
対象になる人と、気をつけること
対象になるのは、2026年4月21日から8月20日までの間に、ドコモオンライン手続きで、Amazonプライム特典の付く料金プラン(ドコモMAXなど4プラン)を申し込んだ人です。対象者への案内は、ドコモから行われます。
ドコモの説明では、送られた情報はアマゾンジャパンでは使われておらず、すでに削除も済んでいて、二次被害は確認されていません。ひとまず、過度に心配する必要はない話です。
ただし、気をつけたいのは便乗した詐欺です。こういうニュースの後には、ドコモやAmazon、総務省を装ったSMSやメールが出回りがちです。「確認が必要です」とURLを開かせたり、パスワードを入力させたりする連絡は、詐欺を疑ってください。確認したい時は、連絡に書かれたリンクではなく、公式アプリや、自分で調べた公式サイトから行うのが安全です。
不正アクセスの漏えいとは、別の話
ドコモでは同じ週に、不正アクセスで最大約30万件の顧客情報が流出した問題も発表され、11月6日に会見が開かれました。あちらは「外から盗まれた」話で、今回の「中で渡してしまった」話とは、別の問題です。同じ週に、2つの情報問題が重なった形になりました。
不正アクセスの方の話は、こちらの記事にまとめています。ドコモとSMBCの情報漏えいまとめ|不正アクセスで最大約62万規模、対象の確認方法と詐欺への備え
まとめ
- ドコモが34万4213人分の電話番号と利用者識別子を、同意なくアマゾンジャパンへ提供していた
- 原因は、申込手続きの見直しで同意の文言が欠落したこと。その状態が2026年4月21日から8月20日まで続いた
- 総務省は11月6日、電気通信事業法に抵触するとして行政指導。再発防止策の報告期限は12月末
- 情報はAmazon側で未使用で削除済みとされ、二次被害は確認されていない
- 今いちばん気をつけたいのは、ドコモなどを装った便乗詐欺。確認は公式アプリや公式サイトから
僕のひとりごと
正直に言うと、僕は契約の同意文なんて、ほとんど読まずにチェックを入れてきました。長い文章が並んでいて、「同意する」を押さないと先に進めない。あれは形だけのものだと思っていました。
でも、今回の件で見方が変わりました。あの文言が1つ表示されないだけで、34万人分の情報が、本人の知らないところで動いてしまった。形だけに見えた同意の文言が、実は利用者を守る最後の砦だったわけです。
ドコモほどの大きな会社でも、注釈の文言1つの欠落に、誰も気づかないまま4か月が過ぎました。仕組みが大きくなるほど、こういう「小さな抜け」は起きるものなのかもしれません。
僕らにできることは、あまり多くありません。せめて大事な契約の時くらいは、同意の画面で一度手を止めて、何に同意しているのか眺めてみる。読まない自由はあっても、守ってくれるのはあの文言だけなんだと、今回の件で思い知らされました。