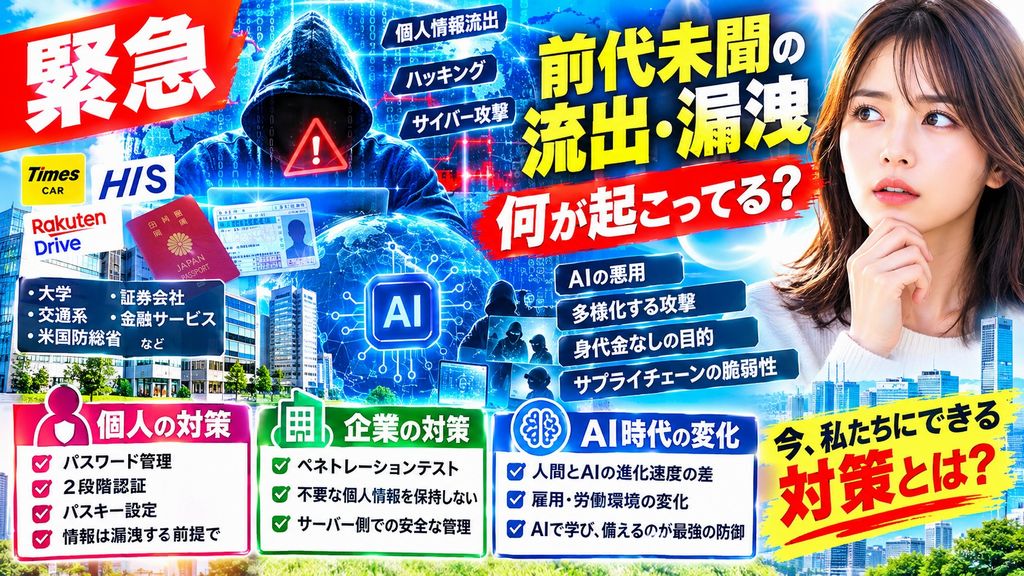
YouTubeチャンネル「AI仙人」の動画で、タイトルで「Googleでセキュリティ登壇多数のプロ」と紹介されているゲストを迎えて、国内外で相次いでいる個人情報の流出や漏えいについて話しています。何が起きているのか、その背景と、個人や企業にできる対策を、確認できた事実とあわせてたどっていきます。
国内で相次いだ流出の報告
この動画では、ここ1〜2か月のあいだに、日本でも世界でも、これまでにない規模の流出や漏えいが同時に起きていると言っています。ゲストも、今まで体験したことのない異常事態だと受け止めているようです。
国内の例として挙がるのが、運転免許証などの情報が流出したタイムズカーで、出演者のもとにもお詫びのメールが届いたそうです。パスポートの情報が流出したHISについては、パスポートの情報が漏れるのは悪用の危険がとても大きい、という見方が示されています。楽天ドライブの件では、写真やパスワードなどの大事なデータをクラウドのストレージに預けておくことの危うさにまで話が広がります。大学や証券会社、交通や金融のサービスでも被害が続いている、という話も出てきます。
確認できていること:タイムズモビリティの発表によると、タイムズカーでは退会した人なども含む約660万件の情報が流出し、そのうち約160万件のアカウントでは、運転免許証の画像などの本人確認書類も漏えいしたとされています。また、HISはタイの現地法人で最大627名分のパスポート情報などが流出した可能性があると発表し、楽天ドライブでも、管理用アカウントの認証情報が不正に使われ、保存されていた写真や文書などのデータも不正アクセスの対象になったと報じられています。
海外でも続く大規模な流出
流出は日本だけの話ではない、という点も強調されています。デンマークでは、住民の登録情報の大部分が流出し、日本に置きかえれば全人口に近い規模の情報が漏れたことになる、と語られています。アメリカの国防総省(ペンタゴン)でも、職員などの情報が流出したという話が出てきます。
確認できていること:BleepingComputerによると、デンマークでは、約1,100万人分が登録されている住民登録の仕組み(CPR)から、亡くなった人や国外に移った人も含む約880万人分の氏名、住所、CPR番号などが取得されたと、2026年10月に発表されました。Help Net Securityによると、アメリカ国防総省の国防人材データセンター(DMDC)でも、ファイル共有システムの脆弱性をきっかけに、存命の約276万人と亡くなった約29万4,000人の個人データに、許可のない利用者がアクセスしていたとされています。
身代金を求めない、見えにくいねらい
今回の一連の攻撃について、ゲストは、サイバー戦争の前夜のような不気味さがあると表現しています。これまでのランサムウェアのように、表立って身代金を求めるケースが少ないことが、その理由の一つとして挙げられています。
では、何のために情報を集めているのか。いくつかの見方が紹介されています。盗んだ名前や住所、パスポートなどの正確な情報をもとに、一人ひとりに合わせた手の込んだフィッシング詐欺を仕掛けること。誕生日や、使い回されたパスワードと組み合わせて、ほかのサービスに不正にログインすること。会社の代表や政府の要人など、重要な人物をピンポイントでねらう準備をすることなどです。ダークウェブで売り買いされたり、国どうしのサイバー戦の備えに使われたりする可能性にも触れています。
攻撃の道具になるAI
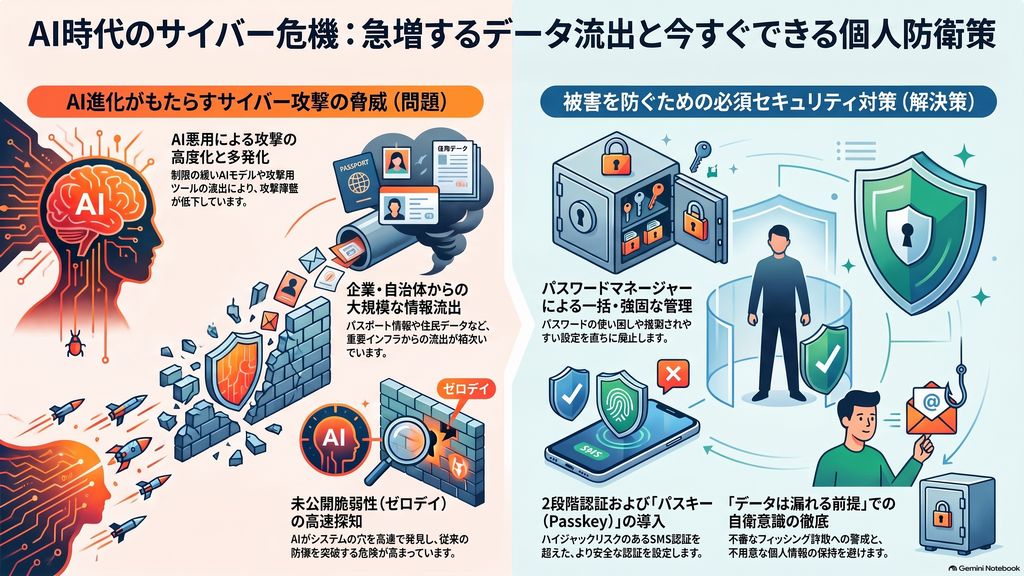
攻撃が急に増えた背景として大きく取り上げられているのが、AIの悪用です。安全対策がしっかりした最新のモデルではなく、Claude Opus 4.6のような少し前のモデルや、安全のための歯止めがゆるいモデルが攻撃に使われている、という見方です。Anthropicが、GLMやDeepSeekといった中国系のAIモデルの攻撃能力に警告を出していたことにも触れ、こうしたモデルが攻撃の手順の自動化に使われている、と語られています。
脆弱性が広く知られる前に、AIを使ってシステムの「穴」をすばやく見つけて攻撃する手口が増えていることや、本来は侵入テストのために作られたオープンソースのAIツールが、逆に攻撃に使われていることも指摘されています。AIの進化があまりに速く、社会の仕組みや一人ひとりの知識、セキュリティの対策が追いついていない、という見方も示されています。
確認できていること:Anthropicが2026年9月に公表した報告書によると、GLMを開発する中国のZhipu(Z.ai)は、サイバー分野の能力を自社のモデルに取り込むため、Anthropicの上位モデルFableをねらったものの、安全対策に阻まれてあきらめ、安全対策が弱いと判断したClaude Opus 4.6などに切り替えたとされています。同じ報告書では、中国語を話す攻撃者がClaudeを使ってネットワーク機器などのファームウェアを解析し、1か月で、ゼロデイ(まだ知られていない脆弱性)の可能性がある発見を12件をこえて得ていたことも報告されています。
増える攻撃グループと、委託先という入口
攻撃する側の顔ぶれも変わってきた、と動画では言っています。これまでは、QilinやAkiraといった名の知られた大きな攻撃グループが中心でしたが、今は中小規模のグループが全体の7割ほどを占め、あちこちで同時に攻撃を仕掛けている、という見方です。攻撃する側の間では、日本は守りが手薄な国だと見られていて、ねらわれやすくなっている、という話も出てきます。
入り込む場所として注目されているのが、システムの開発や保守を任されている委託先です。大きな会社そのものが対策をしていても、委託先で古いライブラリが使われ続けていたり、アプリの脆弱性が放っておかれたりしているところから入り込まれている、と語られています。
確認できていること:警察庁によると、2026年上半期に国内で認知されたランサムウェアの被害は123件で、半期ごとの件数としては過去最多となっています。
今日からできる、地味だけれど効く守り
個人の対策としてゲストがくり返しているのは、地味でも基本を徹底することが大きな差になる、という点です。誕生日や名前を組み合わせた簡単なパスワードや、いくつものサービスでの使い回しはすぐにやめ、パスワードマネージャーで作ったパスワードに変えていくこと。特に、銀行や証券、交通系などの大事なサービスは、早めに変えておくよう勧めています。
あわせて、使っているすべてのサービスで2段階認証を設定することも挙げられています。ただし、SMS(電話番号)に届く6けたのコードは乗っ取られるおそれもあるため、できるだけ認証アプリやパスキーに切り替えるのがよい、という話です。
心がまえとしては、ネットやクラウドに置いた個人情報や大事なデータは、いずれ漏れるかもしれないという前提で動くことが大切だと語られています。メッセージアプリなどで、運転免許証や大事な書類の写真を気軽に送らないことにも触れています。
確認できていること:金融庁や警察庁などがまとめた注意喚起のチラシでは、メールやSMSに届くワンタイムパスワードを使った多要素認証は、リアルタイムフィッシングや中間者攻撃、マルウェアによる窃取などで突破される場合があるとして、フィッシングに耐性のある多要素認証として、パスキーやPKI(公開鍵基盤)による認証を挙げています。
作る側に求められる備えと、AIとの向き合い方
企業や事業者、エンジニアに向けては、アプリに入り込まれたり、書きかえられたりしないかを確かめる侵入テスト(ペネトレーションテスト)を、専門家に頼んで行うことが勧められています。サーバーに必要以上の個人情報やクレジットカードの情報を持っておくこと自体が大きなリスクになる、という指摘もあります。
利用者のパソコンに置いたプログラムやファイルは、AIを使った解析(リバースエンジニアリング)で読み解かれ、まねされやすくなっている、という見方も示されています。どうしても守りたい中心の仕組みやデータは、守りの固いサーバーの側で管理し、利用者の手元には必要な分だけを渡す設計が必要だ、と語られています。
AIによる社会の変化にも話は及び、AIを使って開発の部署を100人から5人に減らした会社の例も紹介されています。そのうえで、攻撃する側の力が上がる一方で、守る側もAIを使えば、セキュリティの仕組みや対策を速く学べるようになっている、と話しています。AIの基礎を身につけ、新しい技術や脅威にすばやく追いつける体制を整えることが、いちばんの守りになる、という考え方です。
確認できていること:個人情報保護委員会は2026年10月7日に出した注意喚起で、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを事業者に改めて求め、これが徹底されずに漏えいの被害がより深刻になった例にも接している、と説明しています。
おわりに
流出のニュースが続くと、つい遠い世界の話のように感じてしまいますが、動画を通して伝わってくるのは、だれにとっても身近な問題だということです。大きな対策を一度にそろえるのはむずかしくても、パスワードや認証の設定のような身近なところから、少しずつ見直していきたいところです。
僕のひとりごと
ここ最近のサイバー攻撃や個人情報流出のニュース、異常すぎるだろ!
マジでヤバすぎる状況になってきたぞ!
タイムズカーにHIS、そして楽天ドライブまで……。
個人情報の流出なんてニュースを見るたびに、「うわぁ、大変だなぁ」なんて思っていたけど、よく考えたら全然他人事じゃないんだよね。
しかも、今や僕たちの生活はネットなしでは成り立たない。
写真、書類、パスワード、ブログのデータ、仕事のファイル……。気がつけば、大切なものをあれもこれもクラウドに預けまくっているじゃないか!
そこで、ふと思ってしまった。
もしGoogleドライブまでヤラれたら、僕はいったいどうなっちゃうんだ?
考えただけで背筋が凍るわ!
「便利だからクラウドに保存しておこう!」なんて気軽に使っているけど、その便利な保管場所が何らかの攻撃を受けたら……。
想像するだけで冷や汗が止まらない。
しかも、これからはAIの進化によって、攻撃する側も今まで以上に高度な手口を使えるようになるかもしれないという。
おいおい、ちょっと待ってくれ!
こっちはAIにブログを書いてもらったり、パソコンの面倒な作業を手伝ってもらったりして、「いや~、便利な時代になったなぁ!」と喜んでいる最中なんだぞ。
その裏側では、AIを悪用した攻撃とのイタチごっこが始まっているなんて、笑っていいのか、震えたほうがいいのか分からんわ!
マジで、これは世界破壊へのカウントダウンなのか?
……なんて大げさに考えてしまうけど、実際に世界が終わると決まったわけじゃない。
パスワードの使い回しをやめる、2段階認証を設定する、大事なデータは別の場所にもバックアップする。地味だけど、こういう対策が自分を救うことになるのかもしれない。
それにしても、便利さを求めてAIやクラウドを使えば使うほど、守らなければならないものも増えていくとは……。
未来は便利になるのか、それとも便利すぎて危険になるのか?
僕の脳みそでは、もう処理能力の限界です。
とりあえず今夜は、Googleドライブの中身を確認して、バックアップでも取っておくか!
……って、バックアップ先までヤラれたらどうすんだよ!
皆さんも、くれぐれも他人事だと思わないようにしましょうね!
参考情報




Powered by Rakuten Developers