銀行がサイバー攻撃を受けたら、自分のお金はどうなるのか。
2026年11月、世界で銀行を狙った事件が3日連続で表に出ました。11月3日に台湾、11月4日にフランス。そして同じ11月4日には、インドの当局が金融機関へ重大な警告を出しています。
しかも狙われ方は、どれも「利用者のパソコン」ではありませんでした。「銀行側のシステムや、その取引先」が狙われたのです。
台湾:お客さんのお金が勝手に送られた
11月3日、台湾の永豊銀行(Bank SinoPac)で不正送金が発生しました。被害は顧客418人・427件、合計4,176万台湾ドルです。
原因は、新しいネットバンキングシステムの供給元に関係するセキュリティ設定が、外部の攻撃者に悪用されたことだと説明されています。
同行は影響を受けた資金を全額返還しました。また、個人情報の漏えいを示す痕跡は確認していないとしています。
フランス:銀行自身の口座から約1億ユーロ
翌11月4日には、フランスの銀行グループ、クレディ・ミュチュエル・アルケアがサイバー攻撃を受けたと発表しました。
攻撃者は外部委託先のプラットフォームを経由して侵入しました。そして顧客の口座ではなく、銀行自身の口座から、他の金融機関へ資金を動かしたのです。
不正送金の規模は約1億ユーロ。日本円で約200億円規模とも報じられています。
同行は、顧客の預金に直接の影響はないと説明しています。ただし、盗まれた資金は暗号資産に変えられた疑いも指摘されています。
インド:当局が「重大警告」を出した
同じ11月4日、インドのコンピュータ緊急対応チーム(CERT-In)は、金融分野の攻撃キャンペーン「Crafty Falcon(クラフティ・ファルコン)」への重大警告(勧告CIAD-2026-0058)を出しました。
対象は銀行だけではありません。ノンバンク、フィンテック、決済事業者まで広がっています。
手口は、金融機関が使う決済・送金のAPI(システム同士をつなぐ窓口)を悪用するものです。
- まず1ルピーなどの少額のテスト送金で様子を見る
- うまくいくと、高額の送金に移る
- 攻撃が多いのは、週末や祝日など監視の手薄な時間帯
対策が不完全だった機関は、一度警告を受けたあとに再び攻撃を受けたともされています。
日本でも、提携先のシステムが狙われた
日本も他人事ではありません。
SMBCコンシューマーファイナンスは、金融機関向けの保証業務に使うシステムへの不正アクセスを11月2日に検知しました。個人情報を含むデータが外部に送信され、漏えいの対象が最大で320,118人に上る可能性を公表しています。
11月6日には、りそな銀行、関西みらい銀行、みなと銀行の3行が発表を行いました。過去に保証業務で提携していた関係から、解約済みのカードローン・フリーローン利用者の情報、3行合計で5,935件が含まれていたという内容です。
3行のシステムそのものが破られたわけではありません。ここでも狙われたのは、銀行本体ではなく、提携先・委託先のシステムでした。
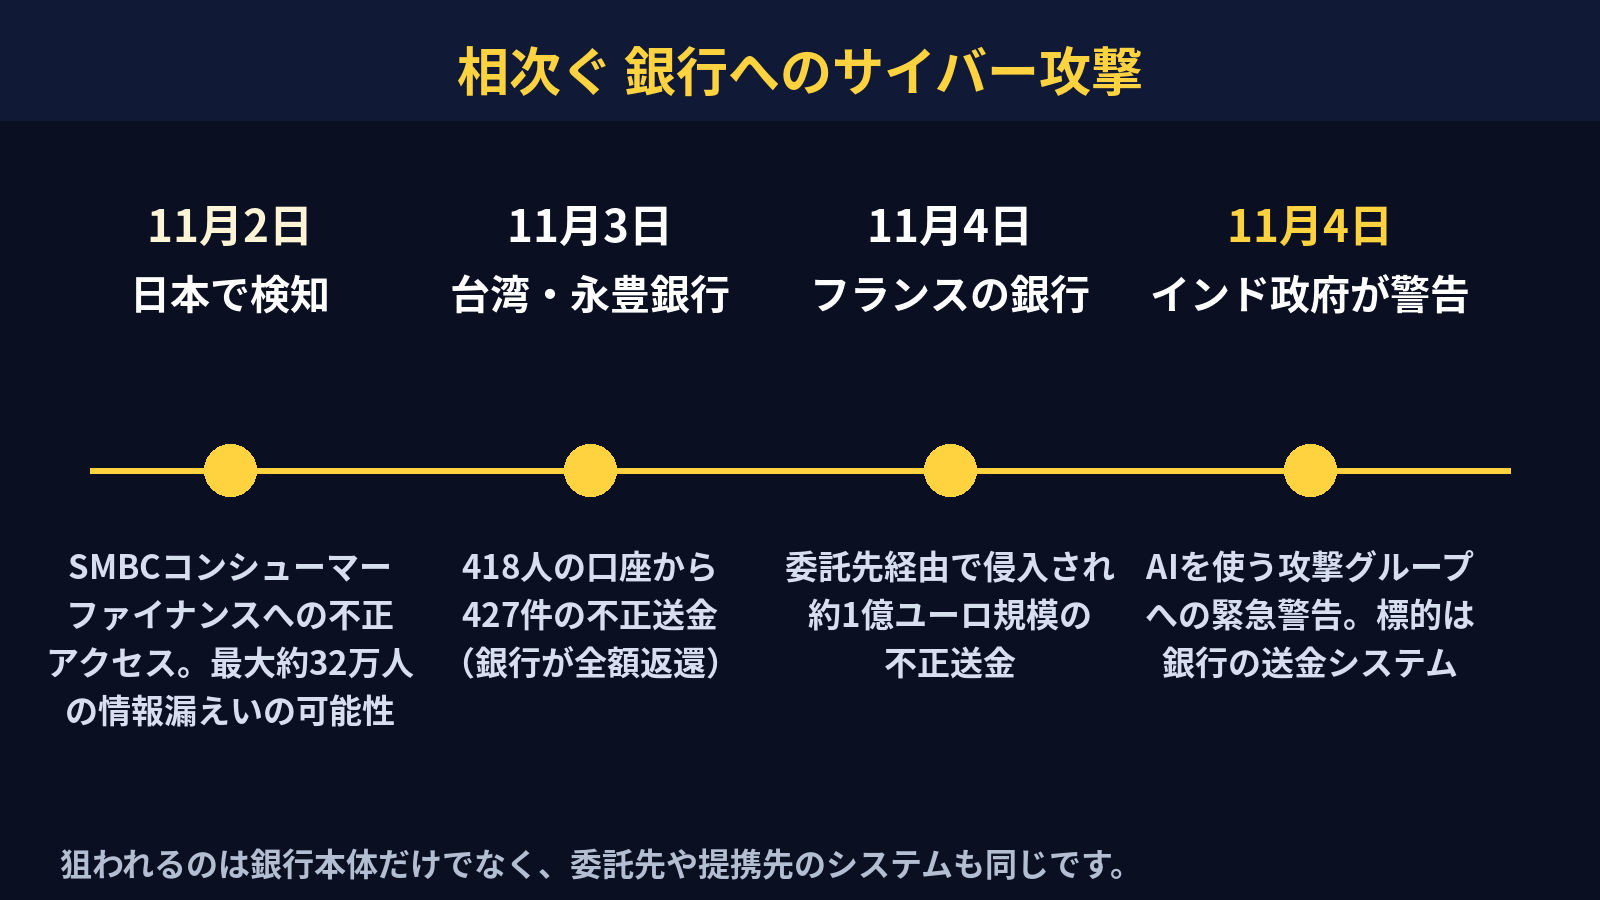
こうして見ると、今の攻撃の主戦場は「銀行と、その周りにある会社のシステム」です。
では、もし自分の銀行がやられて、預金が勝手に送金されてしまったら、お金は戻ってくるのでしょうか。
多くの人が思い浮かべる「1,000万円まで保証されるから大丈夫」という考えは、実はこのケースには当てはまりません。ここから先は、その理由と、本当に頼りになる補償のルール、そして今日からできる対策を、順番に整理していきます。
- 台湾:お客さんのお金が勝手に送られた
- フランス:銀行自身の口座から約1億ユーロ
- インド:当局が「重大警告」を出した
- 日本でも、提携先のシステムが狙われた
- 「1,000万円まで保証」の思い込みが当てはまらない理由
- 預金保険は「銀行がつぶれたとき」の制度
- 同じ銀行の口座は、全部合わせて1,000万円まで
- 不正送金でお金が戻るかどうかは「過失」で決まる
- 土台は全国銀行協会の「申し合わせ」
- 分かれ目は「過失があるかどうか」
- 銀行が攻撃された場合は、過失なしが基本
- 自分が攻撃された場合は、減額や対象外に
- 絶対に知っておきたい「30日ルール」
- こんな行動は「過失」になる
- 「様子を見よう」が一番危ない
- パスワードの置き場所も見直そう
- セキュリティ対策をしていないと減額されることも
- 宮崎銀行の規定にある減額の例
- すべての銀行に同じ規定があるわけではない
- 銀行側がやられても預金データは復旧できる。でも困るのは「止まる」こと
- データは「切り離された場所」にバックアップされている
- 困るのは、復旧のあいだ銀行が「止まる」こと
- だから「記録」が効いてくる
- 一番怖いのは取り付け騒ぎ
- なぜ一斉の引き出しに弱いのか
- 1927年、日本で起きたこと
- 1930年代のアメリカでは約9,000行が倒れた
- 今日からできる3つの対策
- 対策1:記録を残す
- 対策2:銀行を分けて預ける
- 対策3:決済用預金を知っておく
- ルールは今後変わる可能性もある
- まとめ
- 僕のひとりごと
「1,000万円まで保証」の思い込みが当てはまらない理由
「銀行に何かあっても、預金は1,000万円まで保証される」。このイメージを持っている人は多いと思います。
たしかに、そういう制度はあります。預金保険制度です。ただし、この制度が守るのは「銀行が破綻したとき」です。
預金保険は「銀行がつぶれたとき」の制度
預金保険制度は、預金保険機構が運営する国の制度です。金融機関が破綻した場合に、預金者の保護と資金決済の確保を図るためのものです。
保護の範囲は、1つの金融機関につき、預金者1人あたり、元本1,000万円までと、破綻した日までの利息です。
同じ銀行の口座は、全部合わせて1,000万円まで
ここで大事なのは「1金融機関あたり」という数え方です。
同じ銀行に口座をいくつ持っていても、支店が違っても、預金は「名寄せ」という作業で合算されます。上限は1,000万円のままです。
つまり、この制度は「銀行がつぶれたときの備え」です。「サイバー攻撃で預金が盗まれたときの補償」ではありません。
銀行が破綻していない以上、預金保険の出番はないのです。サイバー攻撃による不正送金でお金が戻るかどうかは、別のルールで決まります。
そのルールの中心にあるのが、次に説明する「過失」という考え方です。
不正送金でお金が戻るかどうかは「過失」で決まる
土台は全国銀行協会の「申し合わせ」
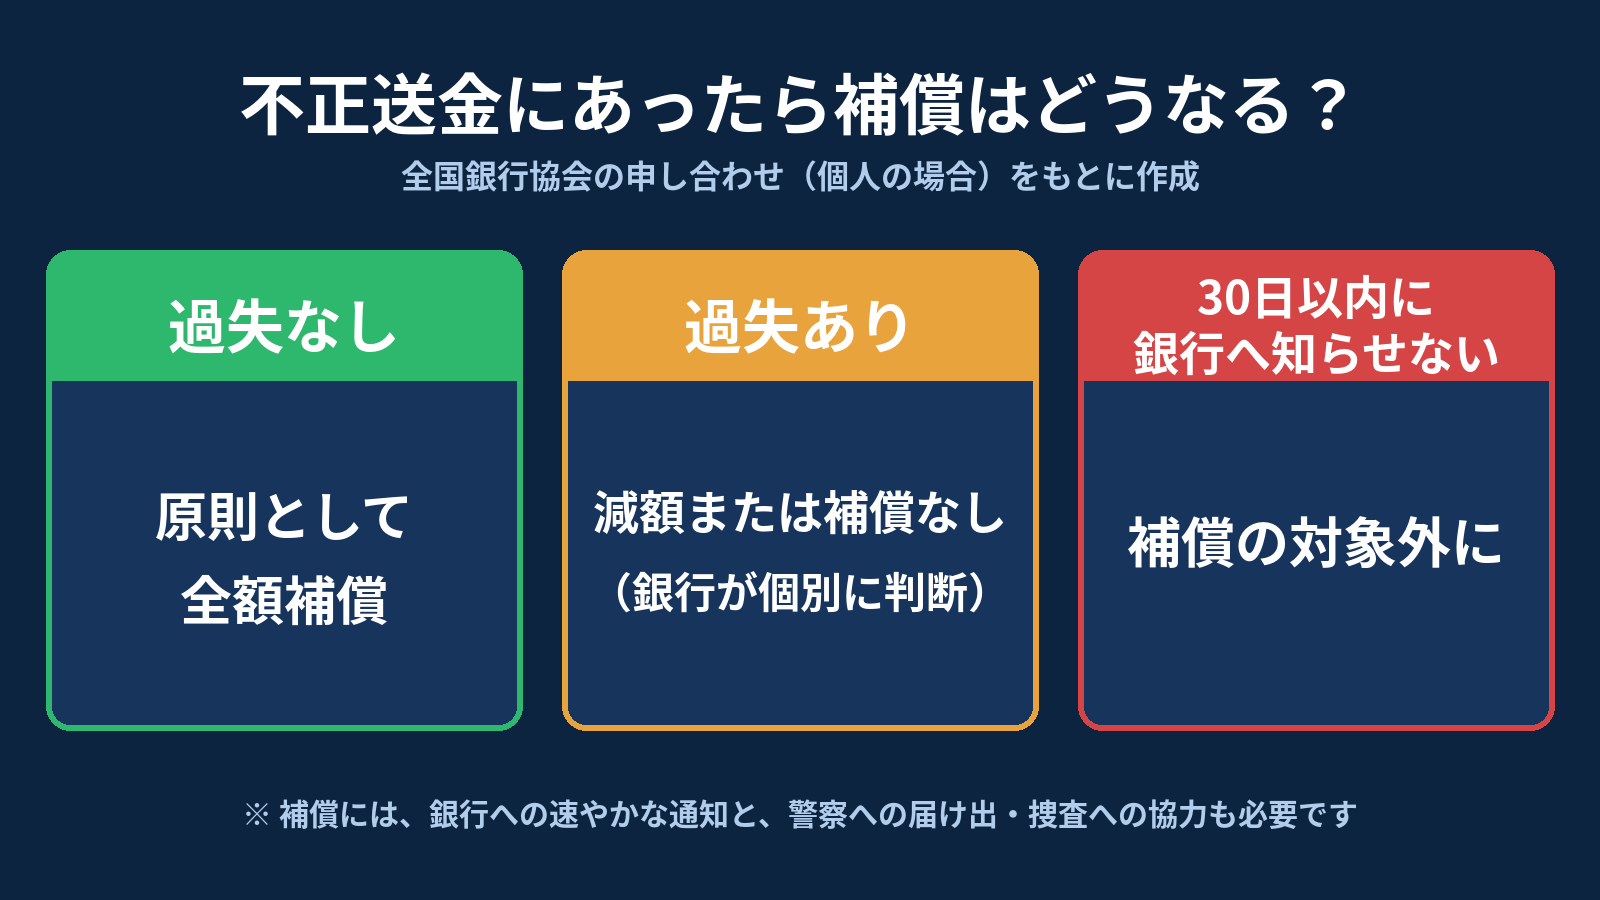
ネットバンキングの不正送金について、補償の土台になっているのは、全国銀行協会が2008年2月19日に公表した申し合わせ「預金等の不正な払戻しへの対応」です。
これは法律ではなく、銀行業界の自主的な取り決めです。各銀行はこれをもとに、自前の補償規定を定めています。対象は個人のお客さまです。
分かれ目は「過失があるかどうか」
申し合わせの考え方はシンプルです。
- 銀行側に過失がない場合でも、預金者(利用者)に過失がなければ、原則として補償します
- 預金者に過失がある場合は「個別対応」となり、補償が減額されたり、補償されなかったりします
分かりやすく言い換えると、「攻撃されたのは銀行か、自分か」が分かれ目です。
銀行が攻撃された場合は、過失なしが基本
銀行のシステムが直接攻撃を受けて資金が流出したのであれば、利用者には基本的に過失はありません。
今回の台湾やフランスの事件のように銀行側が狙われたケースでは、利用者に過失がないと判断されれば、銀行が倒産さえしなければ、全額が戻る可能性は高いと考えられます。
自分が攻撃された場合は、減額や対象外に
一方で、自分のパソコンがウイルスに感染したり、フィッシング詐欺に引っかかったりした場合は話が変わります。
自分の側からIDやパスワードが漏れ、その情報で不正送金された場合は、利用者にも過失があると見られます。補償は減額、または対象外になりえます。
絶対に知っておきたい「30日ルール」
もう一つ、絶対に知っておきたいのが「30日ルール」です。
申し合わせでは、被害が発生した日から30日以内に銀行へ通知しなかった場合、補償しない扱いになりえます。
さらに補償を受けるには、次のことも要件になっています。
- 銀行への速やかな通知
- 銀行の調査への十分な説明
- 警察への被害の届け出と、捜査への協力
「気づくのが遅れた」「気づいたのに様子を見た」は、それだけで補償を遠ざけます。
身に覚えのない出金を見つけたら、その日のうちに銀行へ連絡する。これが実務上の大前提です。
こんな行動は「過失」になる
では、具体的にどんな行動が「過失」と判断されるのでしょうか。
全国銀行協会は2016年、会員銀行へのアンケートをもとに、補償を減額する、または補償しない扱いになりうる事例をまとめています。代表的なものは次の4つです。
- 銀行が何度も具体的に注意喚起していた手口のフィッシング詐欺に引っかかり、偽の画面でID・パスワードを入力してしまった場合
- 警察や銀行を名乗る相手に、安易にID・パスワードを答えてしまった場合。その他、正当な理由もなくID・パスワードを他人に教えてしまった場合
- ID・パスワードを手帳にメモしていたり、スマートフォンなどに保存していたりして、その手帳や端末が盗難にあうなどして情報が漏れてしまった場合
- 身に覚えのない残高の変動に気づいていた、あるいはパソコンのウイルス感染で不正な払い戻しが行われる可能性に気づいていたのに、銀行へ通報せず、その間に犯行が行われた場合
「様子を見よう」が一番危ない
4つ目は、意外に思う人が多いはずです。
「残高が減っている気がするけれど、家族が使ったのかもしれない。少し様子を見よう」。そう連絡を先延ばしにし、その間に被害が広がったら、その分は自分の過失にされてしまうことがあります。
パソコンがウイルスに感染したと分かったときに、わざわざ銀行へ連絡する人は少ないと思います。でもルールの上では、気づいた時点で銀行へ知らせることが、自分の補償を守る行動になります。
パスワードの置き場所も見直そう
警察や銀行が、電話やメールでIDやパスワードを聞くことはありません。聞かれた時点で詐欺だと考えてください。
また、パスワードをスマートフォンのメモ帳やメールの下書きに保存している人は、それ自体が不利な材料になりえます。今日のうちに見直しておく価値があります。
セキュリティ対策をしていないと減額されることも
もう一つ、銀行ごとに定められているルールがあります。
利用者がセキュリティ対策をきちんと実施していたかどうかも、補償の個別判断の材料になる、というものです。
宮崎銀行の規定にある減額の例
例として、宮崎銀行の規定では、次のような場合は補償が減額される事由になりえます。
- 銀行が無償で提供するセキュリティソフトを利用していない
- パスワードを定期的に変更していない(目安は6か月以内)
- パソコンのOSやブラウザ、各種ソフトを最新の状態に更新していない
- ワンタイムパスワードを利用していない
- 無線LANを使うときに、機器のセキュリティ機能を設定していない
正直、なかなか厳しい条件です。無線LANのセキュリティ設定まで見られるのか、と思う人もいるでしょう。
すべての銀行に同じ規定があるわけではない
これは宮崎銀行の一例です。すべての銀行に同じ規定があるわけではありません。
銀行によって、対策の実施状況をどこまで重視するかは異なります。
大事なのは、「自分の銀行に、こういう規定があるかもしれない」と知っておくことです。
OSやブラウザの更新、ワンタイムパスワードの利用は、どの銀行の利用者でも今日からできる、補償を守るための備えになります。
銀行側がやられても預金データは復旧できる。でも困るのは「止まる」こと
ここからは、銀行側が直接攻撃を受けた場合の話です。まず安心材料から。
仮に銀行がサイバー攻撃を受け、預金のデータが書き換えられたり壊されたりしても、そのデータを復旧することは、ほぼ可能だとされています。
データは「切り離された場所」にバックアップされている
理由は、預金データのバックアップの取り方が、金融庁のガイドラインで決められているからです。
銀行は、組織のネットワークから切り離された、複数の環境にデータのバックアップを取ることが求められています。
攻撃を受けている本番のシステムとは物理的に離れた場所にコピーがある、ということです。だからシステムが壊されても、バックアップから残高や取引の記録を元に戻せます。
困るのは、復旧のあいだ銀行が「止まる」こと
ただし、ここに落とし穴があります。
復旧には時間がかかります。その作業の間、銀行のシステムは止まります。止まっている間は、預金を引き出すことも、振り込むこともできません。
さらに、今は紙の通帳ではなくWeb通帳を使っている人がほとんどです。
Web通帳は銀行のシステムが動いていて初めて見られるものです。システムが止まれば、自分の残高がいくらだったのかを確認することすらできません。
「お金は戻ってくる」はずなのに、「いくら戻ってくるのが正しいのか」を自分で確かめる手段がない。これが、銀行側がやられたときに利用者が直面する、いちばん現実的な困りごとです。
だから「記録」が効いてくる
そこで効いてくるのが、普段からの「記録」です。
Web通帳の残高と、直近の取引履歴を、月に1回ほどスクリーンショットで撮って保存しておく。それだけで、万一のときに「自分の預金はいくらあったのか」を示す材料になります。
もう一つの手は、紙の通帳に戻すことです。銀行によっては年500円程度の手数料がかかります。でも紙の通帳は、銀行のシステムが止まっても手元に残る記録です。
一番怖いのは取り付け騒ぎ
サイバー攻撃の被害で、もう一つ知っておきたいのが「取り付け騒ぎ」のリスクです。
これは、銀行の信用が揺らいで、預金者が一斉にお金を引き出しに動く現象のことです。
なぜ一斉の引き出しに弱いのか
銀行は、預かったお金を金庫に眠らせているわけではありません。企業や個人に貸し出したり、運用したりして利益を得ています。
つまり、銀行の手元には、預金全額分の現金は常にないのです。
そこへ「あの銀行は大丈夫か」という不安が広がり、みんなが一度に引き出しにかかれば、経営そのものに問題のない銀行でも、払い出しに応じきれず破綻してしまいます。
さらに1行の破綻が報じられると、関係のない銀行の預金者まで不安になり、連鎖していくことがあります。
1927年、日本で起きたこと
これは昔話ではありませんが、歴史にははっきり残っています。
1927年、昭和金融恐慌のさなか、当時の大蔵大臣が国会で、東京渡辺銀行について破綻したと誤って発言しました。実際には、まだ破綻していなかったのです。
この発言をきっかけに取り付けが起き、東京渡辺銀行は翌日に営業停止。騒ぎは他行にも広がり、45行が休業や廃業に追い込まれました。
1930年代のアメリカでは約9,000行が倒れた
世界では、1930年から1933年にかけてのアメリカで、世界恐慌のなか約9,000行の銀行が破綻・営業停止に追い込まれています。
もちろん原因のすべてが取り付け騒ぎではありません。でも、信用不安と引き出しの連鎖が、銀行を倒す力を持っていることは歴史が示しています。
「大きな銀行だから」「ニュースで見ただけだから」と、根拠のない不安で一斉に動くことが、いちばんのリスクを生むのです。
今日からできる3つの対策
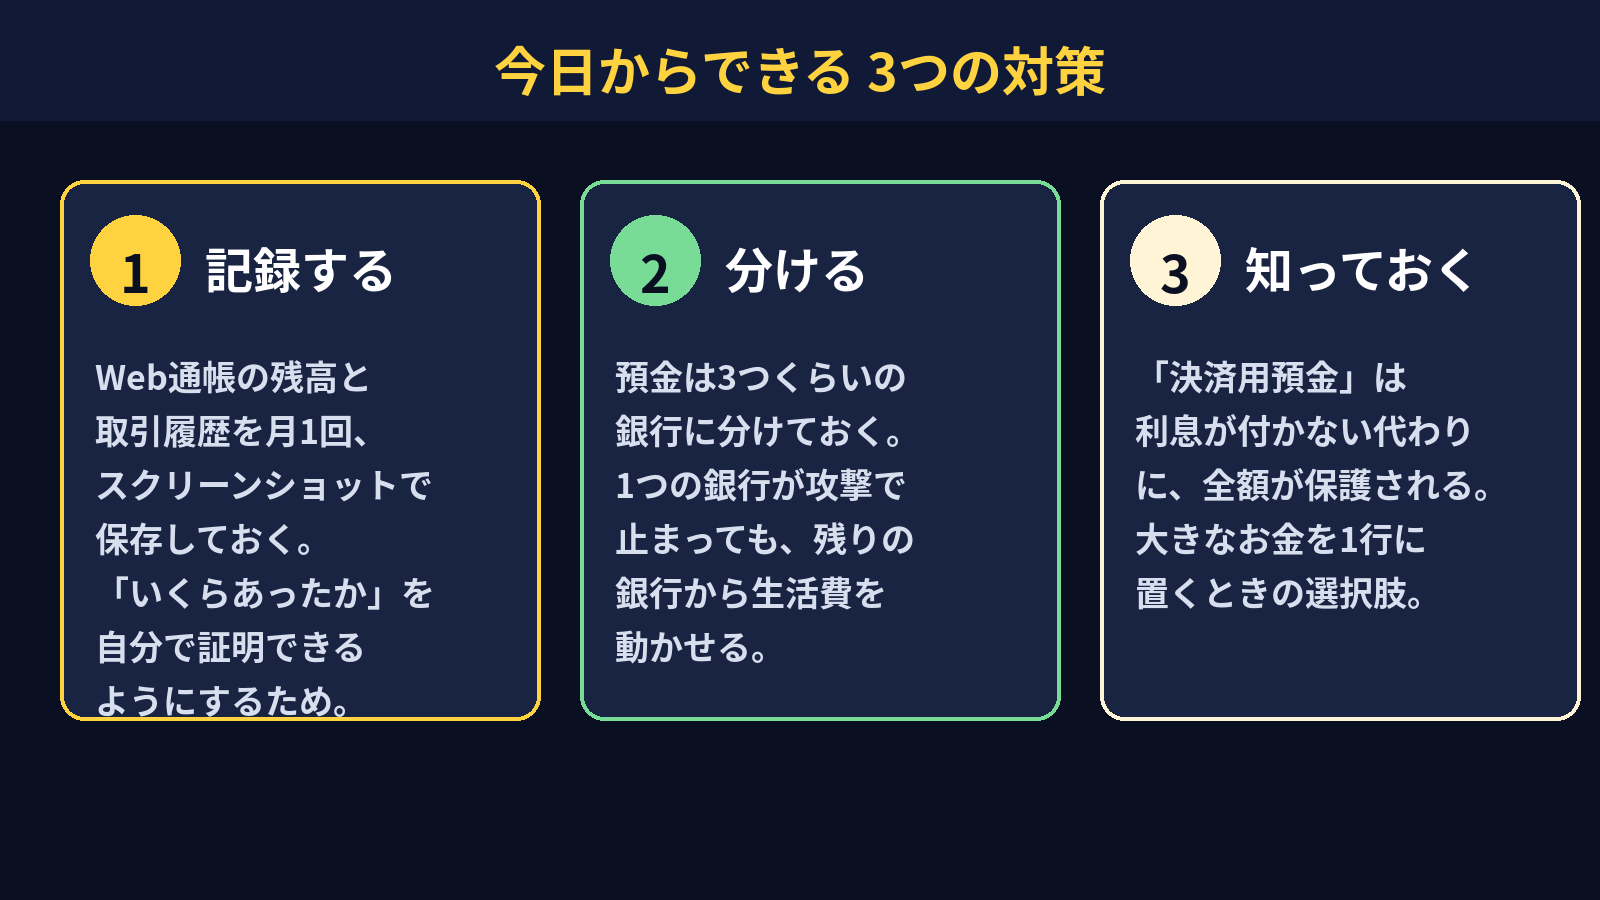
ここまでの話を踏まえて、利用者側にできる対策は3つに絞られます。
対策1:記録を残す
Web通帳の残高と直近の取引履歴を、月1回、スクリーンショットで保存します。
記録があれば、システムが止まっても自分の資産を示せます。身に覚えのない取引にも早く気づけます。
早く気づくことは、30日ルールを守ることにも直結します。紙の通帳に戻す選択肢も、銀行により年500円程度で可能です。
対策2:銀行を分けて預ける
預金保険の1,000万円は「1銀行あたり」の上限です。同じ銀行の複数口座や複数支店は、名寄せで合算されます。
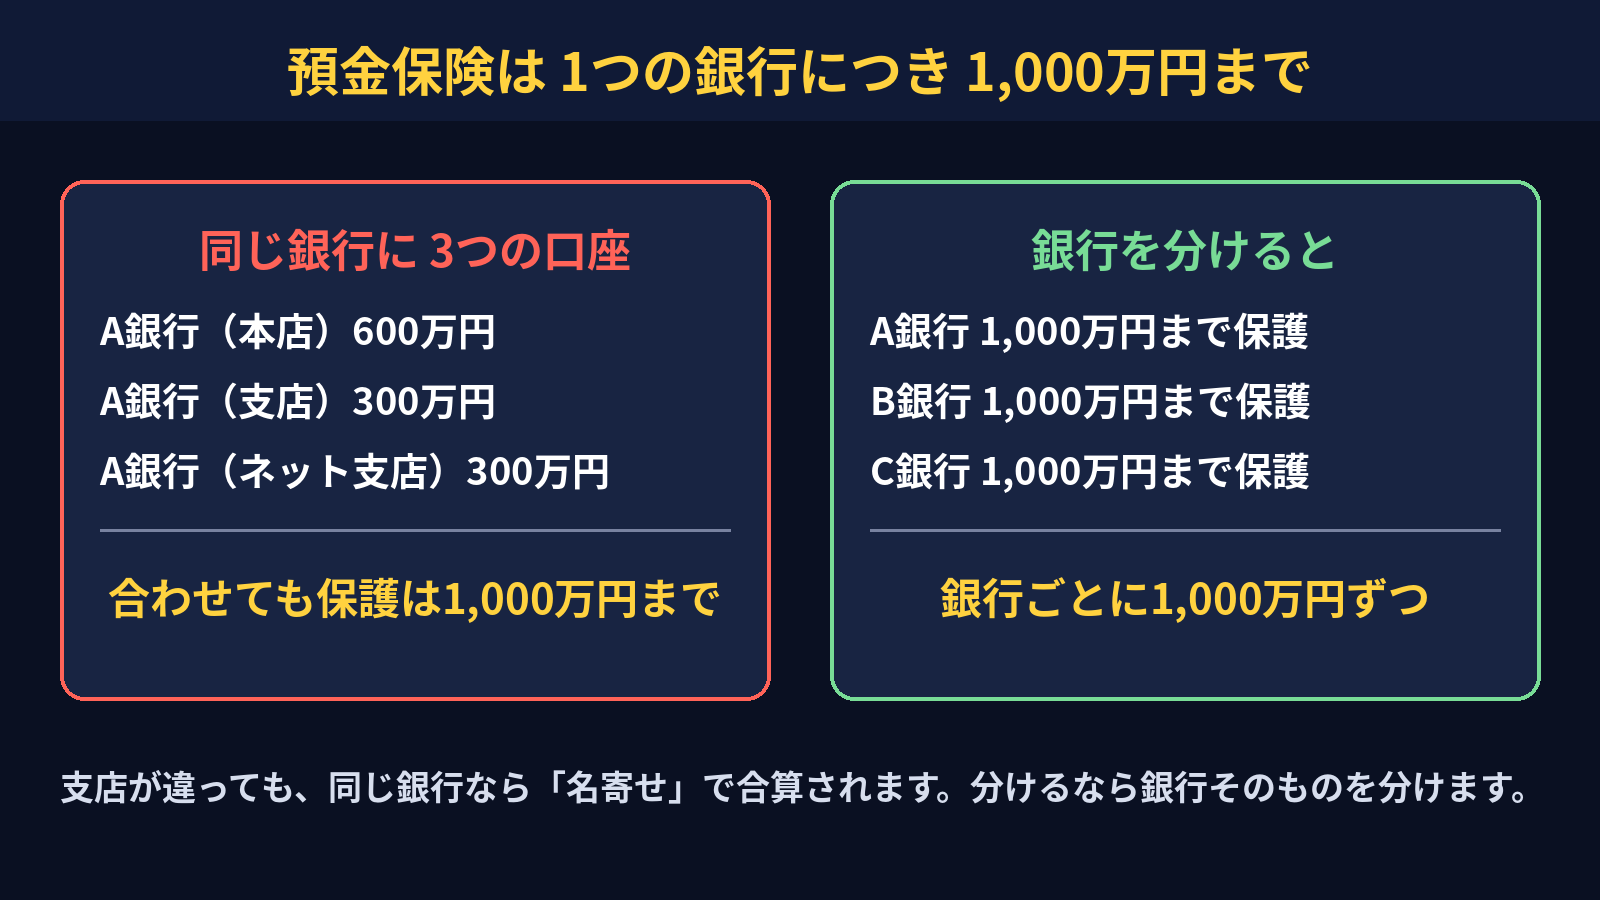
1,000万円を超える預金があるなら、超えた分は別の銀行に分けるのが基本です。
さらに、1,000万円以下でも分散には意味があります。1つの銀行が攻撃で止まると、その間、生活費すら引き出せなくなります。
3行程度に分けておけば、1行が止まっても、残りの銀行からお金を動かせます。
対策3:決済用預金を知っておく
決済用預金は、利息が付かない代わりに、銀行が破綻しても預けた全額が保護される預金です。当座預金や、利息の付かない普通預金などがこれに当たります。
大きな金額を1行に置かざるを得ない場合の選択肢です。利息を捨てる代わりに全額保護を選ぶ、という方法があることを覚えておいてください。
ルールは今後変わる可能性もある
なお、ここまで紹介したのは現時点のルールです。
もし将来、大規模な事件が起きれば、期間限定の特別な救済ルールが設けられる可能性もあります。実際、昨年の証券会社への大規模攻撃の際には、特別な救済の仕組みが用意された前例があります。
ただ、それは起きてみないと分からない話です。当てにせず、まずは今のルールで自分の身を守る備えをしておくのが確実です。
まとめ
- 台湾・フランス・インドと、銀行や金融機関を狙うサイバー攻撃が相次いでいます。狙われるのは銀行本体だけでなく、委託先や提携先のシステムも同じです。日本のSMBCコンシューマーファイナンスの件も、その構図でした
- 預金保険の「1,000万円まで保証」は、銀行が破綻したときの制度です。サイバー攻撃の被害そのものを保証する制度ではありません
- 不正送金の補償は、全国銀行協会の申し合わせが土台です。個人の場合、預金者に過失がなければ原則として補償されます。過失があれば、減額や補償なしになりえます
- 被害に気づいたら、発生から30日以内に銀行へ知らせることが大前提です。警察への届け出と捜査への協力も要件になります
- フィッシングでID・パスワードを入力した、警察や銀行を名乗る相手に答えた、パスワードをメモして盗まれた、異常に気づいたのに通報しなかった。こうした行動は「過失」になりえます
- 銀行の預金データは、ネットワークから切り離された環境にバックアップされており、復旧は可能とされます。ただし復旧中は、引き出しも残高確認もできません
- 対策は3つ。月1回のスクリーンショットで記録を残す。銀行を分けて預ける。大きな金額には決済用預金を検討する
僕のひとりごと
正直に言うと、僕も「銀行のお金は1,000万円まで保証されるから大丈夫」と思い込んでいた一人でした。
今回の話を調べるまで、預金保険が「破綻したとき」の制度だという当たり前のことを、ちゃんと意識したことがなかったんです。
一番引っかかったのは、「過失」の話です。
フィッシングに引っかからない自信はあっても、パスワードをスマホにメモしていないか、と言われるとドキッとしました。あと、残高が減っているのに「様子を見よう」としがちな自分の性格も、ルールの上では危ないんだと分かりました。
とりあえず僕は、Web通帳の残高と履歴のスクリーンショットを撮って保存しました。月1回の習慣にするつもりです。それと、預金をいくつかの銀行に分けることも、近々やろうと思っています。お金が戻るかどうかは、銀行の強さだけじゃなく、自分の備えで変わる。それが今回いちばんの学びでした。