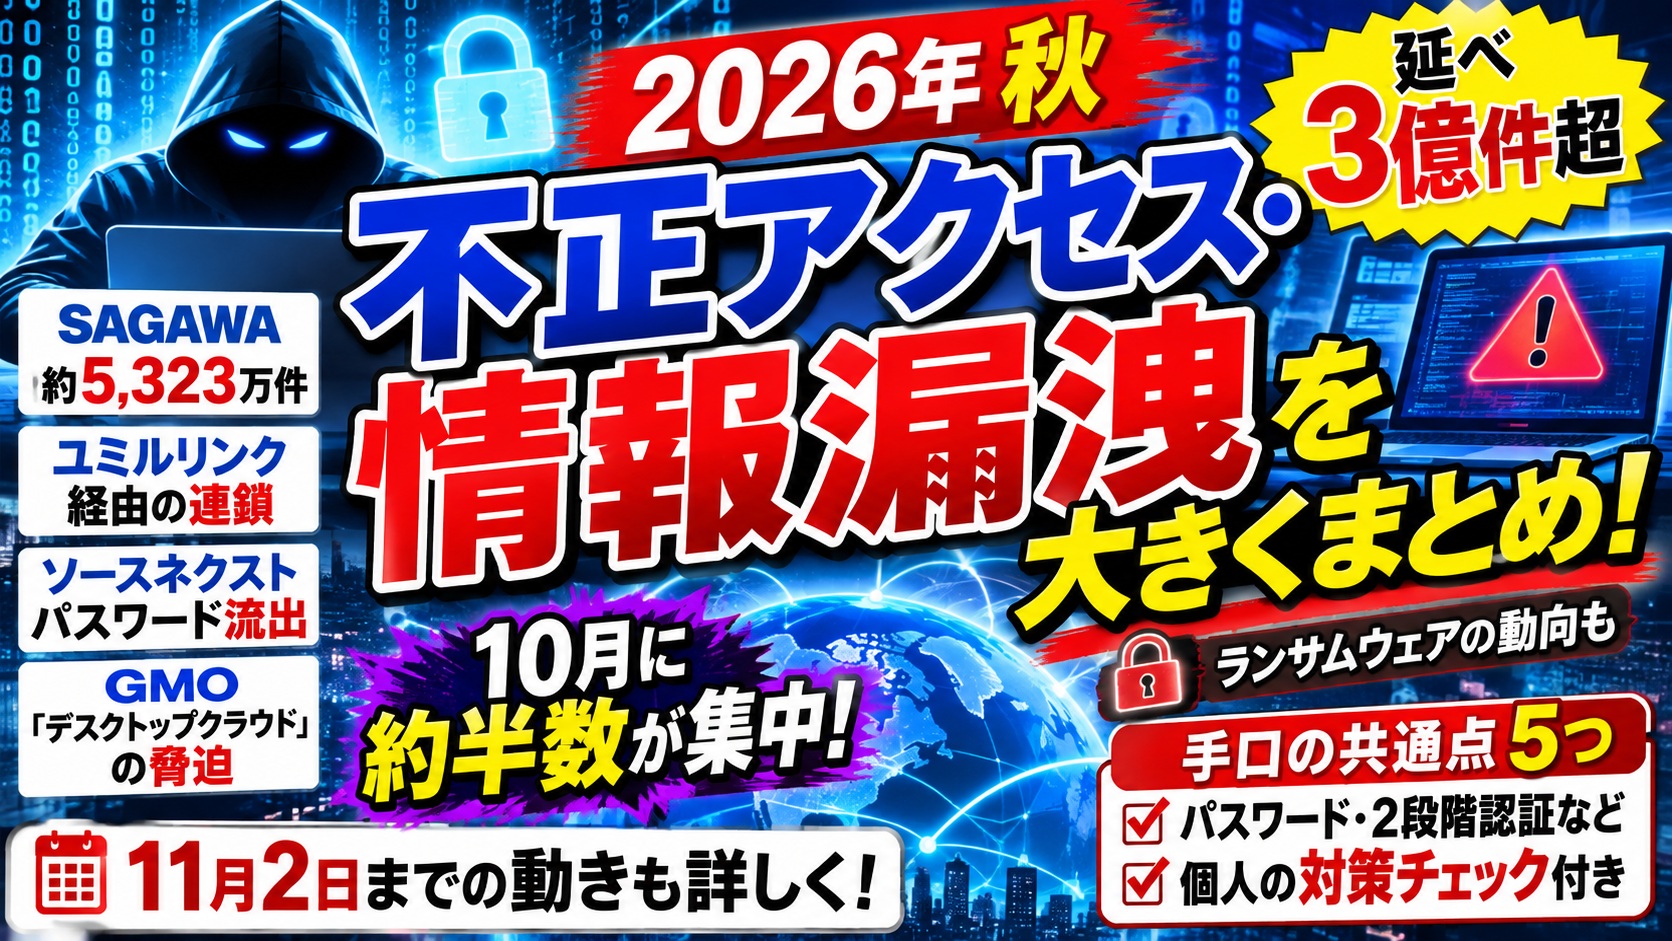
2026年の秋は、情報漏洩のニュースが止まりませんでした。宅配、外食、旅行予約、カーシェア、FXのサーバーまで、私たちの生活に近いサービスが次々と不正アクセスを受けています。
この記事では、2026年9〜10月を中心に公表された主な事例を、数字と手口で大きく整理しました。あわせて、騒ぎの中心になったGMOの事件については「今日(2026年11月2日)までの動き」を時系列で追い、最後に「私たちが今やるべき対策」をまとめます。数字はすべて各社・公的機関の公表ベースで、続報で変わる可能性があります。
結論:2026年秋は「漏洩ラッシュ」。延べ3億件超、10月に集中しました
- 2026年1月〜10月27日に公表された情報漏洩は延べ3億2,900万件超(セキュリティ企業マクニカの集計)。前年1年間の約10倍です
- 公表した企業・団体は224件。その約半数(109件)が10月だけで出ました
- 被害は「会員情報が漏れた」型と「ランサムウェアで業務が止まる」型の2種類。GMOの事件は、盗んだ情報で脅す二重脅迫型でした
- 個人の二次被害はフィッシングです。漏れた氏名・住所・メール宛てに、企業を装う偽メール・偽SMSが届く前提で動くのが安全です
数字で見る2026年秋の漏洩ラッシュ
まず全体像です。個人情報保護委員会の集計では、2026年4月1日から10月16日までに漏えいした個人データは延べ約2億6,000万人分。10月の報告だけで、今年度全体のおよそ4割を占めました。1,000万人を超える規模の被害も、10月だけでソースネクスト(約2,252万件)、skyticket(約1,464万件)、バーガーキング(約1,118万件)、焼肉きんぐ(約1,078万件)など複数が並びます。
上場企業に限った東京商工リサーチの集計でも、100万件以上の漏えいは10月5日時点で10件に達し、2025年通年の6件をすでに上回る「過去最悪のペース」です。小さな会社も例外ではなく、従業員300人以下の企業の被害は前年からほぼ倍増しています(MM総研)。
公表される件数には「漏えいを確認したもの」と「漏えいの可能性があるもの(おそれ)」が混ざっています。また、佐川急便の約5,323万件のように、同一人物の重複を含む件数もあります。「延べ3億件=日本の人口の3倍の人が被害」という意味ではないので、数字は「規模の目安」として読んでください。
主な事例一覧:どこで、何が漏れたのか
代表的な事例を並べると、狙われた場所の共通点が見えてきます。
| サービス・企業 | 公表時期 | 規模 | ポイント |
|---|---|---|---|
| 佐川急便 | 2026年10月 | 最大約5,323万件(重複含む) | 「お荷物問い合わせサービス」への不正アクセス。約100日分の送り状データ(氏名・住所・電話番号)など。パスワード・カード情報は含まれないと発表 |
| ユミルリンク(メール配信の委託先) | 2026年10月 | 延べ最大約5,162万件 | メール配信システム「Cuenote」系50システムが対象。利用企業のJR3社「スマートEX/エクスプレス予約」約17万件など、各社へ波及した「委託先の連鎖型」 |
| ソースネクスト | 2026年10月 | 最大約2,252万件 | 会員情報取得APIが不正に利用され、パスワードを含む会員情報が流出した可能性 |
| Gyazo(Helpfeel) | 2026年9月 | 約2,362万件 | 画像アップロードサーバーの脆弱性を突かれ、データベースから持ち出されたと整理されている |
| skyticket(アドベンチャー) | 2026年10月 | 約1,464万件 | 旅行予約の顧客情報。返金先情報が含まれた可能性 |
| バーガーキング公式アプリ | 2026年10月 | 約1,118万件 | 公式アプリの会員情報の漏えいを確認 |
| 焼肉きんぐ(物語コーポレーション) | 2026年10月 | 約1,079万件 | 公式アプリの会員管理システムへの不正アクセス。会員番号・氏名・メールアドレス・電話番号 |
| タイムズカー | 2026年9月 | 約660万アカウント | うち約160万件に運転免許証などの本人確認書類の画像を含む。退会者分も含むとされる |
| Joshin | 2026年10月 | 約600万件の可能性 | 一部に運転免許証やマイナンバーカードの画像も含まれると報じられている |
| So-net | 2026年10月 | 約214万件 | 会員データベースへの不正アクセスで会員情報が漏えい |
| 第一興商 | 2026年10月 | 約872万件のおそれ | 原因は自社ではなく業務委託先の従業員PCのマルウェア感染 |
| KDDI | 2026年6〜7月 | メールアドレス約1,223万人分 | 第三者製ソフトのゼロデイ脆弱性(修正プログラムが出る前の弱点)を悪用された |
業種は宅配・小売・外食・旅行・交通・通信とバラバラです。つまり「特定の業界が狙われた」のではなく、会員情報を大量に持つ仕組みそのものが狙われています。
GMOの事件:2件あったうち、本丸は「デスクトップクラウド」
GMOグループでは10月に2件の不正アクセスがありました。まず小さい方から。
1件目はアンケートサイト「infoQ」(GMOリサーチ&AI)です。10月2日に脆弱性を突かれて不正アクセスを受け、会員情報の全件にあたる最大94万8,498件が外部に持ち出されました。対象は氏名・生年月日・住所・電話番号・暗号化済みパスワードなどで、クレジットカード情報やマイナンバーは保有していないとしています。611件ではポイントが勝手にAmazonギフトコード(合計286万9,500円分)へ交換されていて、こちらは全額補填と発表されました。
2件目が今回の本丸、「お名前.com デスクトップクラウド」(GMOインターネット)です。FX自動売買のプログラムを24時間動かすための仮想パソコン(VPS)サービスで、騒ぎが大きくなった理由は「漏れた件数」ではなく中身にあります。
| 日付 | 動き |
|---|---|
| 10月19日 | 利用者の問い合わせで調査を開始 |
| 10月20日 | 一部顧客のサーバー環境に不正なプログラムの設置を確認 |
| 10月21日 | 午前4時から全プランを順次停止(第1報)。影響の可能性があるサーバーは26,739台。同日に脅迫メールを受信(要求額は約80億円) |
| 10月22〜23日 | 警察に相談(第2報)。サーバー内に保存されていた証券・FX取引口座のログイン情報が取得され、不正に利用された可能性が判明。パスワード変更に加えて「全セッションの切断」を依頼(第3報) |
| 10月24日 | 第4報:システムにセキュリティ上の問題があり、顧客情報が外部に持ち出された事実を認める。全利用者に一律5,000円の見舞金、不正取引で確定した損失の補償、現行基盤は再開せず代替サービスへ移行(6か月無償)を決定。政府へ能動的サイバー防御の適用も要請 |
| 10月26〜27日 | 攻撃者は「10月27日12時に情報を公開し、ランサムウェア攻撃を行う」と予告。GMOは接続したことのあるPCの電源断まで依頼(第8報)。解析済みの顧客端末からはマルウェアは確認されなかった(第9報) |
| 10月27日 12時30分 | 攻撃者とみられる者による、顧客情報と称するものの公開を確認(第10報)。同日に特別お見舞金(公開された情報の区分ごとに1万〜2.5万円、1回の公開につき上限300万円)と、犯人特定情報への懸賞金(総額上限100万ドル)を発表(第12報)。警視庁も不正アクセス禁止法違反の疑いで捜査を開始 |
| 10月28日 | 午前4時頃、犯人サイトのドメイン停止を確認(第13報)。懸賞金の情報受付を開始(第14報)。適時開示で、攻撃者の要求には「永久に応じません」と明記。なお、予告されたランサムウェア攻撃は確認されていません |
| 10月29日 | 第15報:犯人の特定につながると考えられる有力な情報を入手し、警察と関係各所へ提出。第16報で、懸賞金への情報提供件数を平日18時に更新する運用を発表 |
| 10月30日 | 見舞金の受け取り手続きと代替サービスの提供について、契約者への直接の連絡を開始。情報提供は18時時点で累計428件 |
| 10月31日〜11月2日(今日) | 新しい公式発表(第17報)は出ておらず、犯人の特定・逮捕の発表もありません。サービスは停止したまま。次の公式アクションは、不正取引の補償の申請方法の案内(11月6日までに公表予定)です |
この事件が異質なのは3点です。第一に、盗まれたのが会員名簿ではなく、サーバーに保存されていたお金の口座のログイン情報で、実際に身に覚えのない取引が報告されたこと。第二に、身代金を払わなければ個人情報を毎日公開すると予告し、実際に1人分の情報を公開した二重脅迫だったこと。第三に、総務省が通信事業者に攻撃者サイトの接続遮断(ブロッキング)を要請したと報じられるなど、政府まで動いたことです。
- 攻撃者のサイトを見に行かない。GMOは、サイトにアクセスした人の情報が攻撃者に取得されていることを確認したとして、閲覧・拡散をしないよう強く求めています。「自分の情報が載っていないか確かめたい」気持ちは分かりますが、確認はGMOからの個別連絡を待ってください
- 「お見舞金の受け取りはこちら」といった便乗詐欺に注意。見舞金や補償の案内が始まった今こそ、GMOを装う偽メール・偽サイトが出やすい時期です。手続きは、メール内のリンクではなく、自分で開いた公式サイトで確認を
- SNSで広がる「原因は初歩的な設定ミス」という話は、現時点では犯行グループ側の主張で、GMOは認めておらず、裏付けも取れていません。侵入経路は未公表です
なお、対象は「デスクトップクラウド」というFX用VPSで、お名前.comのドメイン登録そのものは対象と発表されていません。GMOは10月28日時点で、デスクトップクラウド以外のグループサービスへの影響は確認されていないとしています。ドメインやレンタルサーバーだけ使っている人は、この件とは分けて考えて大丈夫です。
もう一つの流れ:ランサムウェアで「業務が止まる」型
漏洩型とは別に、会社のシステムを暗号化して身代金を要求するランサムウェアも過去最多の水準です。警察庁の集計では、2026年上半期の被害報告は123件で、半期として過去最多。侵入経路はVPN機器が約半分、リモートデスクトップが約4分の1を占めます。
象徴的なのが2025年9月のアサヒグループと、同10月のアスクルです。アサヒはネットワーク機器経由で侵入され管理者権限を奪われたとされ、約229万件の漏えいのおそれに加え、事業利益への影響は約200億円規模と整理されています。アスクルも認証情報の窃取が推定され、復旧まで数か月を要しました。「情報が漏れる」だけでなく「物が届かなくなる」のが、この型の怖さです。
手口の共通点は5つ
- アプリの裏側(API)を叩く:スマホアプリを解析して接続先APIの仕様を読み、認証・認可の不備を突いて会員情報を大量取得する手口(NICTは「A2B攻撃」として10月13日に注意喚起)。ソースネクストの件もAPIの不正利用でした
- 委託先・SaaSの連鎖:ユミルリンクや第一興商の委託先端末のように、1か所が破られると利用企業すべてに広がります
- VPN機器と盗まれた認証情報:ランサムウェアの入口の中心。多要素認証のない管理者・委託先アカウントが狙われます
- ゼロデイ脆弱性:修正プログラムが出る前の弱点を突く手口(KDDIの件)。利用者側では防ぎようがなく、検知も遅れがちです
- 「持ちすぎ」が被害を大きくする:退会者の情報や運転免許証の画像を長く保管していると、漏れたときの件数と深刻さが跳ね上がります(タイムズカーの件)
本当の被害は、その後に来る
IPAの「情報セキュリティ10大脅威 2026」でも、個人向けには「インターネット上のサービスからの個人情報の窃取」と「インターネット上のサービスへの不正ログイン」が並んでいます。漏れたパスワードで他のサービスにログインを試す「パスワードリスト型攻撃」も定番です。だから対策の中心は、次のチェックになります。当サイトでも、年末のネット通販詐欺を扱った偽SMS・偽サイト・偽メールの見分け方の記事と合わせて読んでみてください。
- 対象サービスで他のサイトと同じパスワードを使っていたら、すぐに別のパスワードへ変更(特にパスワードが含まれたと発表されたサービス)
- 主要サービスは2段階認証・パスキーをONに。メール、買い物、金融、SNSの順で優先
- 「情報が漏れました」「アカウントを確認してください」というメール・SMSのリンクは踏まない。公式アプリや公式サイトを自分で開いて確認する
- 使っていない会員サービスは退会して情報を消す。「持ちすぎ」は企業だけでなく個人にも当てはまります
- 運転免許証などの本人確認書類が対象だったサービス(タイムズカー、Joshinなど)を使っていた人は、しばらくなりすましの申込み・連絡に注意
- FX・証券の口座は、パスワード変更だけでなく全セッションの切断まで。ログイン中の接続は、パスワードを変えても残る場合があります(GMOの第3報の注意点)
まとめ
- 2026年秋の漏洩は延べ3億件超(マクニカ集計)。公表の約半数が10月に集中した異常事態
- 佐川急便(約5,323万件)、ユミルリンク経由の連鎖(延べ約5,162万件)、ソースネクスト(パスワード含む約2,252万件)が代表例
- GMO「デスクトップクラウド」は、取引口座の認証情報の悪用+個人情報の公開予告という二重脅迫型。犯人サイトは見に行かないこと
- 手口の中心はAPIの不備、委託先の連鎖、VPNと盗まれた認証情報。「持ちすぎた情報」が被害を大きくした
- 個人の対策は、パスワードの使い回しをやめる・2段階認証・公式アプリから確認・不要な会員登録を消す、の4点に集約される
この記事は「家と家族を守る」防犯対策のまとめです。あわせてどうぞ。
Impress Watch
TBS NEWS DIG
Impress Watch
Internet Watch
ITmedia NEWS
GMOインターネットグループ
IPA(情報処理推進機構)



 ノートン norton ノートン360 プレミアム 5台 3年版 ダウンロード iOS windows mac セキュリティソフト 送料無料 セキュリティ ウイルス対策 pc iphone ipad アイフォン タブレット ネットワーク商品を見る
 ノートン 360 デラックス 3台 3年版 ダウンロード 送料無料 iOS windows mac norton セキュリティソフト ノートン360 セキュリティ スマホ ウイルス対策 pc iphone ipad タブレット パソコン商品を見る
 【自動更新】ウイルスバスター クラウド ダウンロード 3年3台版|セキュリティソフト pc ウイルス対策 ソフト ウイルス対策ソフト パソコン スマホ タブレット対応 送料無料 トレンドマイクロ 公式商品を見る
 ノートン 360 スタンダード 2台 1年版 ダウンロード 送料無料 アンチウイルス iOS windows mac norton セキュリティソフト スマホ ipad パソコン タブレット セキュリティ ノートン360商品を見る
 ノートン 360 デラックス 3台 1年版 ダウンロード 送料無料 アンチウイルス iOS windows mac norton セキュリティソフト パソコン 送料無料 セキュリティ ノートン360 ウイルス対策 pc商品を見る
 【公式】ZERO スーパーセキュリティ Windows専用版 1台用 【ダウンロード版】DL_SNR [Windows対応][セキュリティソフト] ウイルス対策ソフト セキュリティパソコン商品を見る
 【公式】ZERO スーパーセキュリティ 1台用 無期限 【ダウンロード版】DL_SNR [Windows / Mac / iOS / Android対応][セキュリティソフト]セキュリティウイルス対策 更新無料商品を見る
 【公式】ZERO スーパーセキュリティ 3台用 無期限 特別版 Windows専用 [Windows用][セキュリティソフト]ウイルス対策 セキュリティ対策 ウイルス対策商品を見る
 【公式】ZERO ウイルスセキュリティ 1台用 無期限【ダウンロード版】DL_SNR [Windows / Mac / iOS / Android対応][セキュリティソフト]セキュリティウイルス対策 更新料無料商品を見る
 ノートン norton ノートン 360 スタンダード 1台 3年版 ダウンロード アンチウイルス iOS windows mac norton セキュリティソフト 送料無料 ノートン360 セキュリティ スマホ iphone ipad パソコン商品を見る
Powered by Rakuten Developers