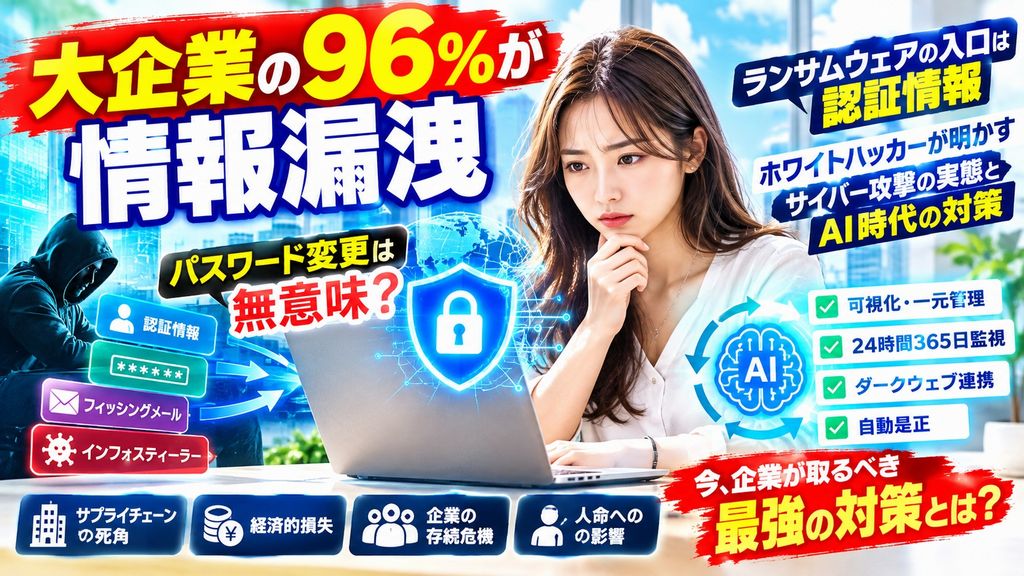
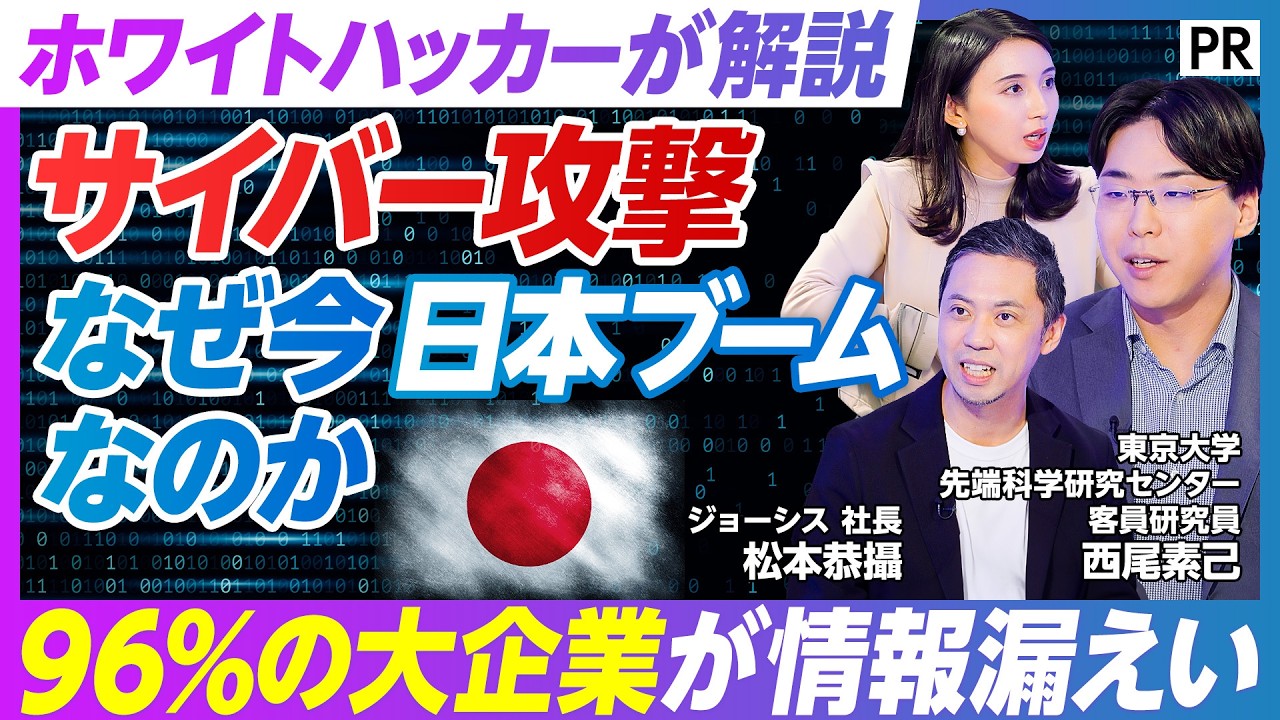
ビジネス映像メディアPIVOTの番組「& questions」(ジョーシス提供)の動画で、ジョーシス社長の松本恭攝さんと、東京大学先端科学技術研究センター客員研究員で、ホワイトハッカーとして知られる西尾素己さんが、日本の企業をねらうサイバー攻撃の実態と、その対策について話しています。ここでは、動画で語られた見方を中心に、確かめられている事実をところどころに添えながら、内容をたどっていきます。
攻撃の入口は「正面のドア」へ
この動画では、サイバー攻撃の入り方が大きく変わってきたと言っています。以前は、システムの弱いところ(脆弱性)を突いて入り込むやり方が中心でしたが、コロナ禍でリモートワーク用のVPN装置が広く使われるようになってから、盗んだIDやパスワードなどの認証情報を使い、正規の入口から堂々と入ってくるやり方に移ってきた、という見方です。
鍵をこじ開けるのではなく、本物の鍵を手に入れて玄関から入ってくるようなもので、ランサムウェアの入口になっているのも、この認証情報だと語られています。
確認できていること:警察庁によると、ランサムウェアの被害では、VPN機器などのインターネットに出ている部分から、修正されていない脆弱性や、漏洩した認証情報、簡単なパスワード、設定の不備などを悪用して、ネットワークの中に入り込む手口が多いとされています。
パスワードを変えても盗まれる「インフォスティーラー」
攻撃者が認証情報を手に入れる手段として、大きく取り上げられているのが、「インフォスティーラー」と呼ばれる、情報を盗み出すマルウェアです。メールや悪質なサイトを通じてパソコンに入り込み、利用者がログインやVPNへの接続で入力するたびに、その認証情報を裏で攻撃者のサーバーへ送り続ける、と説明されています。動きがとても単純なため、ウイルス対策ソフトに見つかりにくく、パソコンを買い替えるまで何年も潜み続けることもある、という話も出てきます。
そのため、パスワードを定期的に変えても、新しいパスワードを入力した時点で、また盗まれてしまうといいます。多要素認証(MFA)を設定していても、ログインに成功したあとに発行される「通行証」のようなセッションクッキーを丸ごと盗まれれば、その守りも越えられてしまう、という見方が示されています。
確認できていること:マイクロソフトのセキュリティチームによると、認証情報を盗むマルウェアの多くには、ブラウザのクッキーを抜き出して送る機能が組み込まれているとされています。多要素認証を済ませたあとに発行されたトークンを盗んで使い回すと、多要素認証の確認を満たしたものとして扱われ、アクセスが認められてしまうと説明されています。
役割を分けて動く闇市場
サイバー攻撃は、一人のハッカーが最初から最後まで行うものではなく、闇バイトのように役割が細かく分かれた仕組み(エコシステム)の中で動いている、という話も出てきます。
まず、インフォスティーラーをばらまく業者が、大量の認証情報を集めて「ログ」としてダークウェブで売ります。それを買い取るのが、IAB(イニシャルアクセスブローカー)と呼ばれる専門の業者で、標的の組織に入り込み、見つかりにくい裏口(バックドア)を仕掛けるといいます。最後に、ランサムウェアの攻撃グループや実行役がその裏口を買い、ランサムウェアを動かして身代金を求める、という流れが紹介されています。
確認できていること:イギリスの国家サイバーセキュリティセンター(NCSC)と国家犯罪対策庁(NCA)が2023年にまとめた報告書によると、IABは、盗まれた認証情報などをまとめて買い、使えるかを確かめたうえで、企業のネットワークへのアクセスをランサムウェアの攻撃者などに売っているとされています。また、実際に侵入してランサムウェアを使うのは、多くの場合、ランサムウェアを提供するグループではなく、それを借りて使う実行役だとされています。
日本の企業がねらわれやすいとされる理由
日本の企業が、いま攻撃者にとって大きな標的になっている、という見方も示されています。これまでは言葉の壁があり、英語圏がおもな標的でしたが、生成AIの進歩によって、攻撃者が自然な日本語のフィッシングメールをすぐに作れるようになった、と語られています。
さらに、島国という環境や、人を信じることを前提にしがちな意識から、対策が手薄になりやすい一方で、経済の規模は大きいため、攻撃者から見ると効率のよい相手になっている、という分析も出てきます。ほとんどの企業で、認証情報はすでに漏れていると考えたほうがよい、という指摘にも触れています。
確認できていること:ジョーシスが2026年6月に発表した独自の調査によると、日経平均株価(日経225)を構成する225社(グループ企業を含む)のうち、2023年3月から2026年6月までの間に情報の漏洩が確認されたのは217社(96.4%)、認証基盤など重要度の高いアプリケーションの認証情報を含む深刻な漏洩が確認されたのは168社(74.6%)とされています。
取引先を通じた侵入と、広がる被害
大企業そのものの守りが固くても、セキュリティの弱い取引先や中小企業、さらには複合機の印刷の仕組み(印刷キュー)などを経由して入り込むやり方が定着している、と動画では言っています。
被害の大きさについても語られています。大手飲料メーカーでは、出荷が6か月にわたって止まり、失われた時価総額が約2,200億円にのぼった例が挙げられています。中小企業がランサムウェアの被害で倒産し、働いていた人たちが職を失った例にも触れ、サイバー攻撃が人の命や暮らしにまで関わる現実がある、と話しています。
確認できていること:IPA(情報処理推進機構)が2026年1月に発表した「情報セキュリティ10大脅威 2026」の組織編では、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」とされていて、2位の脅威は8年続けて選ばれています。
侵入の前で止める「シフトレフト」
対策について、動画は、これまでのやり方の限界から話を始めています。システムに入り込まれたあとで、ウイルス対策ソフトなどで見つけて防ぐやり方は、攻撃の手口が進化した今では、守る側がかなり不利になっている、という見方です。
そこで紹介されているのが、対策を攻撃の流れの「左側」、つまり侵入される前にずらす「シフトレフト」という考え方です。認証情報やアクセス権がダークウェブで売り買いされるという、分業の仕組みそのものに目を向けて、自社の「鍵」が闇市場に出ていないかを常に見張ります。見つかった時点ですぐに無効にすれば、侵入そのものを防ぐことができ、最も投資対効果の高い対策になる、と語られています。
管理の穴と、AIによる自動化
多くの企業は、自社の認証情報を把握できていると考えている一方で、実際には大きなずれがある、という話も出てきます。管理をむずかしくしている理由として、現場の部署が独自に入れたSaaSや、管理されていないAIエージェントが増えて「見えない」こと、週に1,000件をこえるアラートの対応で人手が「追いつかない」こと、潜んでいるインフォスティーラーや漏洩に「気づかない」ことの3つが挙げられています。退職した人のアカウントの66%が30日以上残ったままになっていることや、業務委託先のアカウントの33%が、契約が終わったあとも残っていることを示すデータも紹介されています。
攻撃者がAIを使っている以上、人の手作業による管理には限界があり、AIにはAIで対抗する必要がある、という見方も示されています。社員、子会社、業務委託先、AIエージェントまで、すべての認証情報とアクセス権をまとめて管理し、多要素認証を必ず使うといったルールに反していないかを、AIが24時間365日見張ります。ダークウェブで漏洩が見つかった時や、ルール違反や退職があった時には、AIがすぐにアクセス権の削除などを自動で行う、という仕組みが、ジョーシスの取り組みとして紹介されています。
確認できていること:ジョーシスが2026年8月に発表した調査では、従業員300人以上の企業・団体のIT部門などの役職者200人のうち、IDやアクセス権限を「すべて把握できている」と答えたのは48.5%でした。また、ジョーシスを導入した58社のうち89.7%で、導入したあとに管理漏れが見えるようになったとされています。
おわりに
パスワードを変えるだけでは守りきれないかもしれない、という話は、多くの人にとって気になるところではないでしょうか。攻撃の仕組みを知ったうえで、会社や身の回りで何ができるかを、落ち着いて見直していきたいところです。
僕のひとりごと
AIがどんどん発展して、便利になるのは本当にありがたい。
文章は作ってくれる、画像も作ってくれる、調べものまでしてくれる。もう「AIなしでは生きていけないんじゃないか?」と思うくらい便利になっている。
……ところがですよ。
便利になればなるほど、今度は「管理するものが増えすぎ問題」が発生する。
ID、パスワード、メールアドレス、スマホ認証、二段階認証、セキュリティキー……。
さらにAIサービスまで増えてくる。
もう僕の頭の中がパスワード管理ツールより先にパンクしそうです。
しかも今回の話を聞いて、一番怖いと思ったのが、単純に「パスワードを定期的に変更すればOK」という話ではないこと。
もしパソコンに情報を盗み出すマルウェアが潜んでいたら、新しいパスワードを入力した瞬間に、「はい、新しいのいただきました!」……となる可能性がある。
いやいや、それじゃパスワード変更する意味ないじゃん!
だから僕としては、とりあえず、
クレカは絶対登録しない!
免許証も登録しない!
……と考える。
でも、そうすると今度は、
なんて出てくる。
あっーーーーもう、訳わからん!
じゃあ、どうする???
結局、全部を怖がってAIを使わなくなるのも違う気がする。
便利なものは便利。でも、何でもかんでも個人情報をポンポン登録するのも怖い。
これからのAI時代は、「AIを使いこなす能力」だけじゃなく、「何をAIに渡していいのか判断する能力」も必要になるんでしょうね。
僕の場合、とりあえず最初のルールはこれ。
……とは言っても、新しいAIサービスを見つけたら、「おっ、これ便利そう!」と、すぐ触りたくなる自分が一番信用できないんですけどね。
結局そこかい!