本当でした。しかも、言い出したのは評論家でもユーチューバーでもなく、GoogleとFBIです。
Googleは2026年11月、中国のメーカーが作ったAndroid機器130万台以上に、工場から出荷される時点で遠隔操作用の不正ソフトが仕込まれていたと公式に発表しました。メーカーは、その「裏口」へのアクセス権を犯罪グループに売っていたとまで言われています。
この記事では、何が起きたのか、どんな仕組みだったのか、なぜこんなことができたのか(要因)を、公式発表をもとに分かりやすくまとめます。最後に、危ない機器の見分け方と、自分の家でできる対策も書きました。
何が起きたのか|Googleの発表の中身
Googleの脅威分析チーム(Google Threat Intelligence Group)が2026年11月2日に発表した内容は、こうです。
中国の深圳市にある端末メーカー「Videostrong Technology」が作ったAndroid機器に、不正ソフト「x.cpe」が最初から組み込まれていました。対象は、テレビにつないで動画配信を見るためのセットトップボックスが中心で、その数は130万台を超えます。集められた機器は「XCPE」と名付けられたボットネット(遠隔操作される機器の集団)に組み込まれていました。
Googleは、このメーカーがお金のために意図的に不正ソフトを組み込んだと判断しました。そして、Google認証済みのAndroid端末を作ること・売ることを禁じ、他の認証メーカーへソフトを供給することも禁じるという、取引停止の措置を取りました。さらに、法的な手続きを使って、不正ソフトへ命令を送るサーバーや、12を超える不正ソフトの管理ドメインを停止したそうです。
この解体作戦には、日本の警察庁も協力機関の一つとして名を連ねています。遠い国の話ではなく、日本も関係する話です。
仕組み|消しても戻ってくる「裏口」
不正ソフト「x.cpe」は、機器の中枢部分(ファームウェア)に最初から入り込んでいて、システムレベルの強い権限を持ちます。悪質なのは、その隠れ方です。
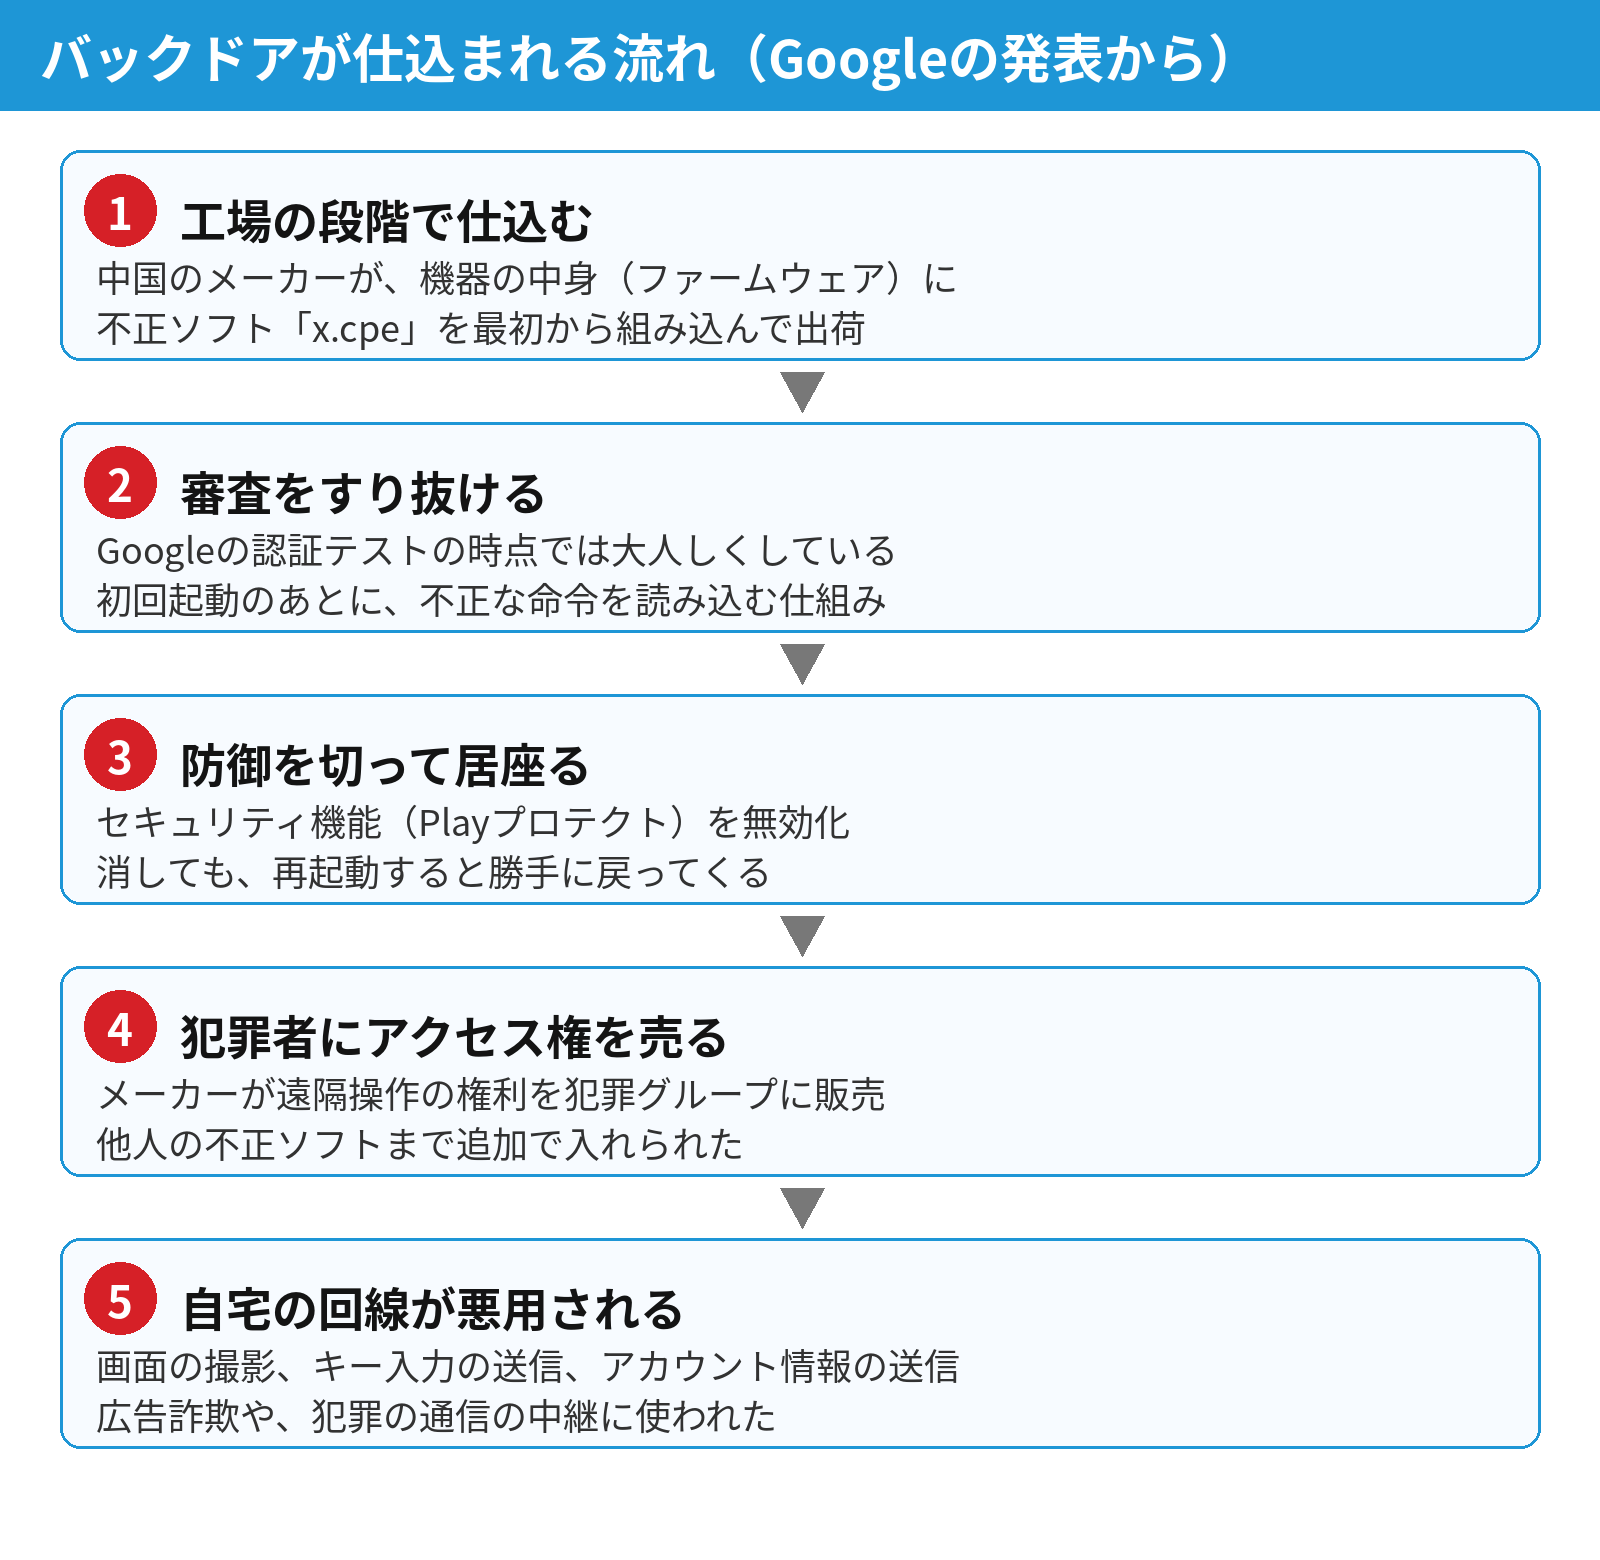
Googleの認証テストの時点では、このソフトは大人しくしています。そして機器が初めて起動したあとに、不正な命令の部分を読み込む仕組みになっていました。つまり、審査の場では「問題なし」に見えるのに、消費者の家に届いてから本性を現すのです。
さらに、Androidの安全確認機能である「Google Play プロテクト」を無効化する働きを持ち、利用者がこのソフトを消しても、再起動すると自動的に元に戻ります。Googleによれば、攻撃者は遠くから機器の画面を撮影したり、キー入力を送り込んで機器を操作したり、アカウント情報やシステムの記録を外に送ったりしていたことが確認されているそうです。
そしてメーカーは、この遠隔操作の権利を犯罪グループに売っていました。買い手側の不正ソフトまで追加で入れられ、機器は広告詐欺や、犯罪の通信を中継する「住宅プロキシ」に使われていました。
数字で見る規模
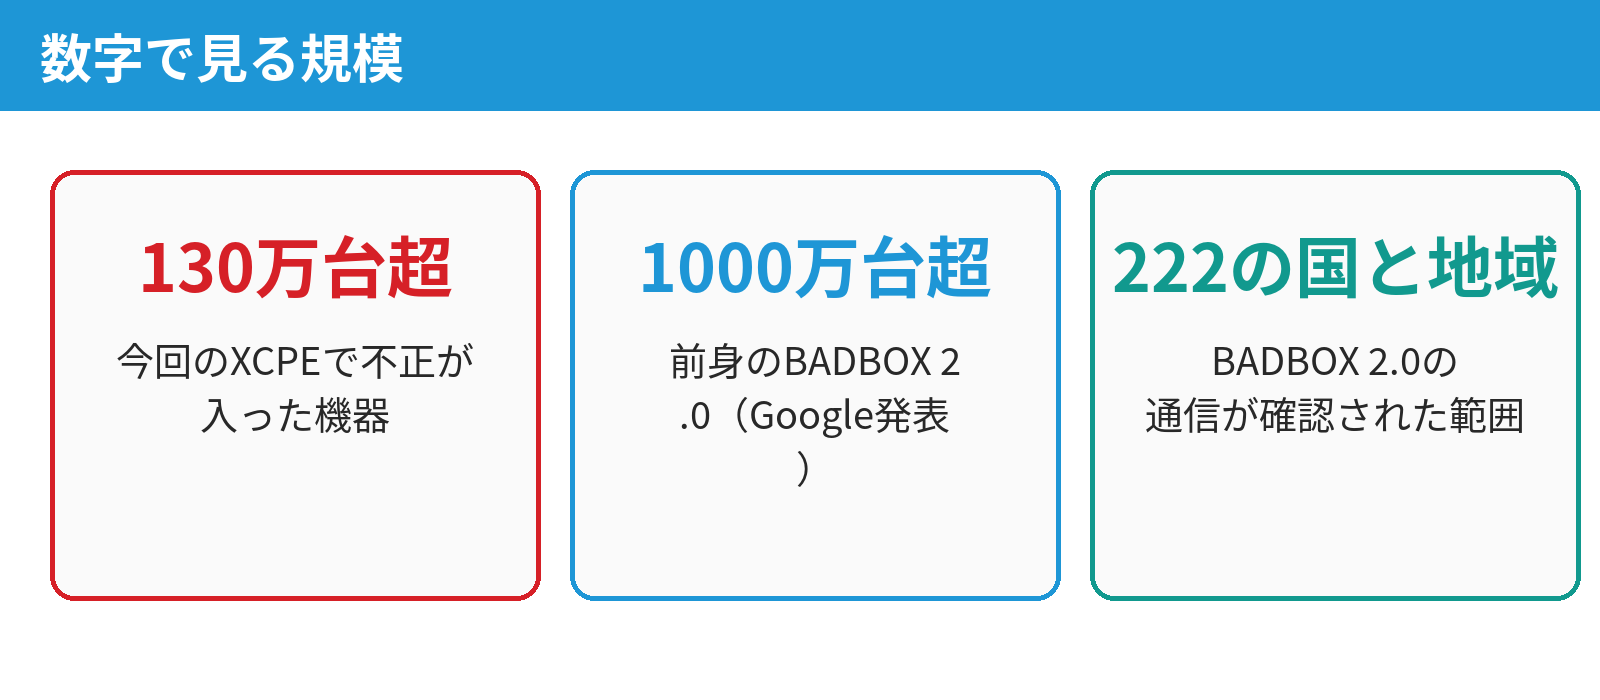
今回のXCPEだけでも130万台超です。そして、これは初めてのケースではありません。前身とされる「BADBOX 2.0」では、Googleは1000万台を超える機器が感染し、「インターネットにつながるテレビとしては過去最大級のボットネット」と表現しました。その通信は、世界の222の国と地域から確認されています。
なぜこんなことができたのか|5つの要因
ここが一番大事なところです。なぜ「出荷時からバックドア」などということが、大規模に、長期間できてしまったのでしょうか。公式発表や専門家の分析を整理すると、要因は5つあります。
要因1|Androidの土台は、誰でも自由に使える
Androidの基本部分(AOSP)は公開されていて、誰でも自由に使えます。Googleの認証を受けていない機器でも、「Android搭載」として作って売ることができます。自由さの裏側で、審査を通っていない機器が世界中に大量に出回る土壌がありました。
要因2|審査は「出荷の瞬間」しか見ていなかった
認証テストが見られるのは、テスト時点の機器の状態だけです。今回の手口は、起動後に不正な部分を読み込むことで、その一瞬の審査をすり抜けました。審査する側と仕込む側の、いたちごっこが起きています。
要因3|格安競争で、安全にお金が回らない
対象になったのは、名の知られていない格安ブランドの機器です。安さで競う世界では、安全確認にかける費用は真っ先に削られます。買う側も「安くて動画が見られればいい」と選びがちで、その隙が狙われました。
要因4|一般家庭の回線には「闇の値段」が付く
犯罪者にとって、一般家庭のインターネット回線は価値があります。企業やデータセンターの回線と違い、家庭の回線は「普通の人」に見えるため、詐欺や不正アクセスの中継に使いやすいのです。この「住宅プロキシ」の需要がある限り、他人の機器を乗っ取って回線を売る商売が成り立ってしまいます。
要因5|メーカー自身が、金のために手を染めた
今回いちばん深刻なのはここです。これまでは「どこかで紛れ込んだ」という話もありましたが、Googleは今回、メーカーが意図的に仕込み、アクセス権を販売していたと断じました。作る側が悪意を持てば、買う側が気付くのはほぼ不可能です。
対象はどんな機器か|スマホの話ではない
誤解しないでほしいのは、これは有名メーカーのスマートフォンの話ではない、ということです。対象の中心は、テレビ用セットトップボックスです。ほかに、遠隔医療の機器、カラオケ機器、デジタル看板などでも同じ裏口が見つかったと報告されています。
FBIが去年警告したBADBOX 2.0の方も、対象は格安のスマートテレビ、プロジェクター、タブレット、デジタルフォトフレームなどで、その多くが中国で製造された、認証のない機器でした。
逆に言えば、「やたらと安い、聞いたことのないブランドのAndroid機器」が危ない、ということです。
これまでの流れ
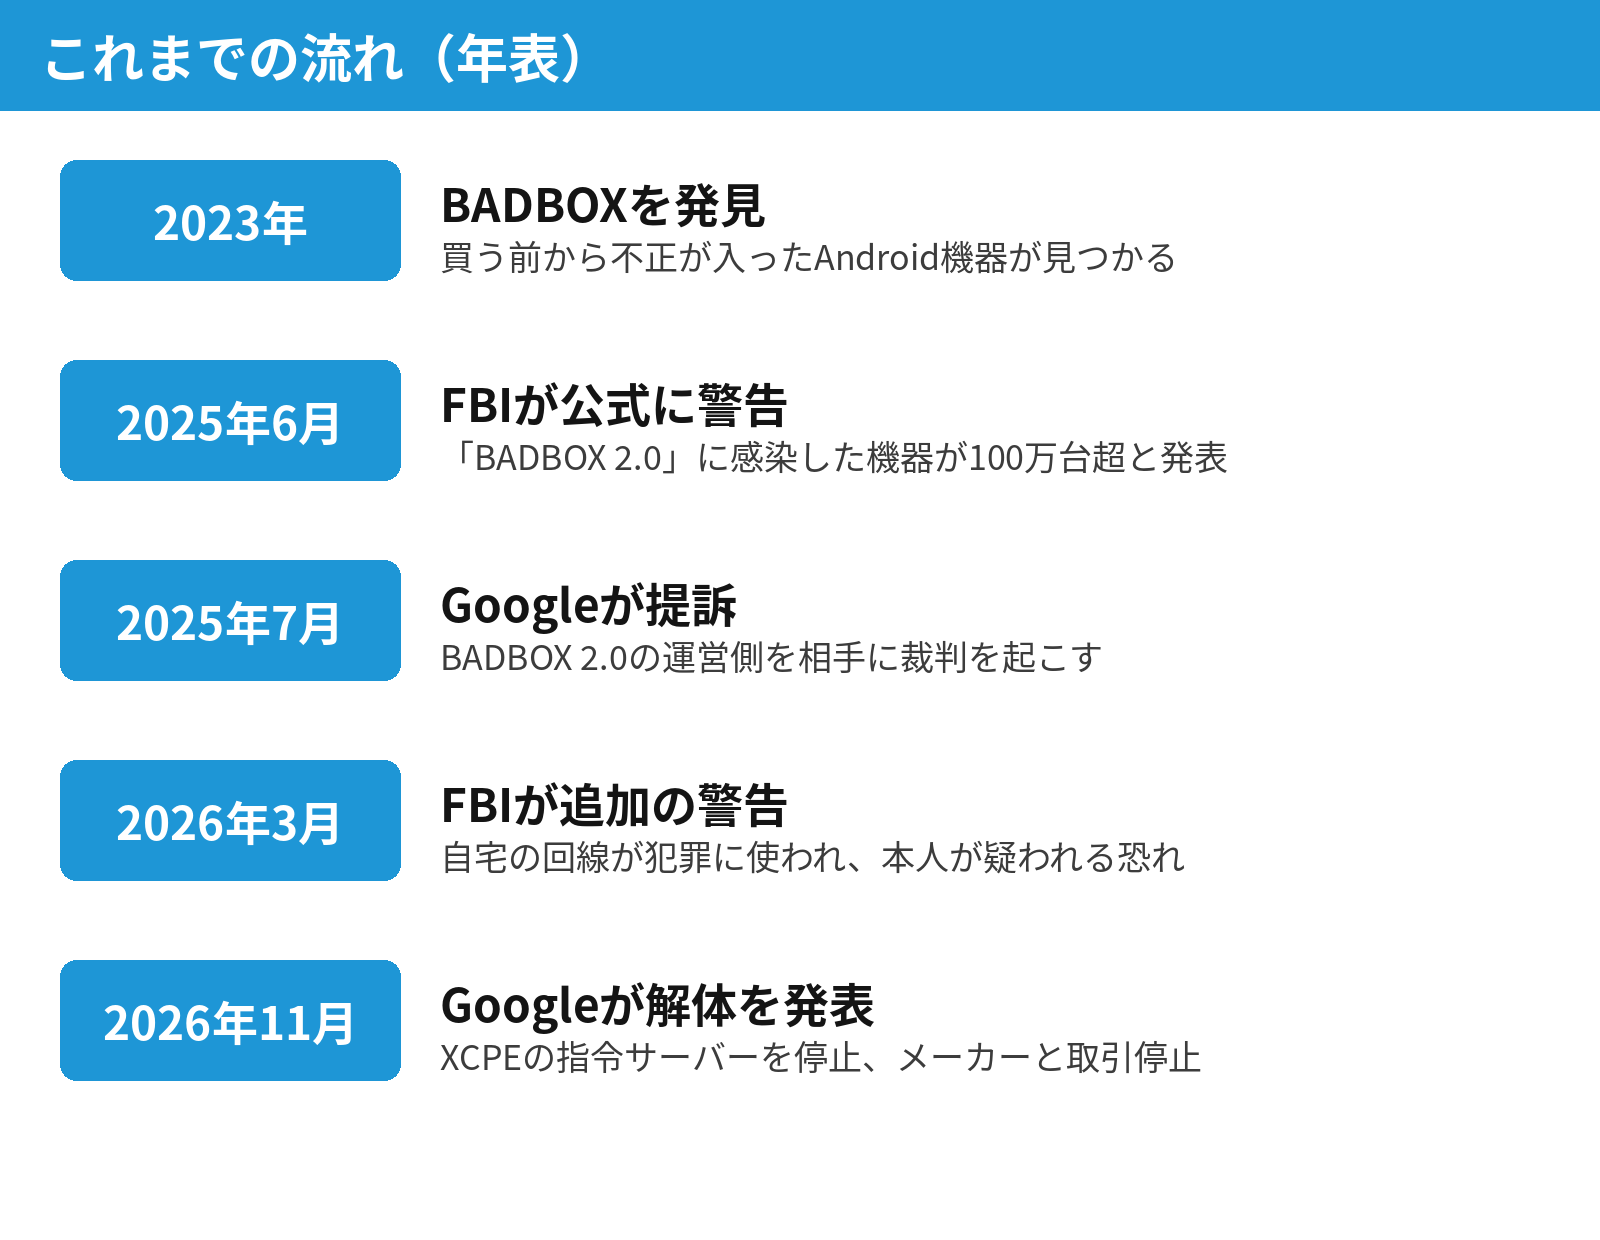
2023年に最初のBADBOXが見つかり、一度は解体されました。しかし姿を変えた2.0が現れ、FBIが2025年6月に公式警告を出し、Googleが同年7月に運営側を提訴しました。それでも止まらず、今回のXCPE解体へと続いています。一度報じられて終わりの話ではなく、今も続いている問題です。
他人事ではない理由|自分の回線が犯罪に使われ、自分が疑われる
「感染したって、動画が見られれば実害はないのでは」と思うかもしれません。ところが、そうはいきません。
乗っ取られた機器は、持ち主の家の回線を使って、詐欺などの犯罪の通信を中継します。外から見れば、その通信は「あなたの家から出た」ことになります。FBIは2026年3月の追加警告で、知らないうちに犯罪の道具にされ、本人が責任を問われるように見えてしまう恐れがあると注意を促しました。
機器そのものの被害よりも、自分の回線と名前が汚されることの方が、ずっと怖い話です。
危ない機器の見分け方|FBIの警告するサイン
- 「アンロック済み」「無料でコンテンツ見放題」を売り文句にしている
- 聞いたことのないブランドで、やたらと安い
- Google Play プロテクトの認定がない
- 設定の途中で、Play プロテクトを切るように求められる
- 公式ストア以外の場所からアプリを入れるよう指示される
- 何もしていないのに、機器や回線の動きがおかしい
特に、「無料で見放題」をうたうテレビボックスは、FBIも名指しで注意を促しているタイプです。安さの理由が、あなたの回線だった、ということがあり得ます。
自分の家でできる対策
まず、今家にある格安のAndroid機器を思い出してください。テレビボックス、プロジェクター、デジタルフォトフレームなどです。
アプリの一覧に「x.cpe」「com.oemservice」「com.abc.nexus」といった身に覚えのない名前があれば、感染が疑われます。ただし、今回の裏口は機器の中枢に入り込んでいるため、利用者自身では取り除けません。疑わしい機器は、ネットから切り離して使わないことが現実的な対策になります。あわせて、家のWi-Fiのパスワードを変える、ルーターを最新の状態に保つことも勧められています。
これから買うときは、Play プロテクト認定のある、名前の知られたメーカーの機器を選ぶこと。数千円の差で、家の回線を差し出すことのないようにしたいものです。
僕のひとりごと
「中国製の機器にはバックドアが仕込まれている」。少し前まで、こういう話は大げさな陰謀論として笑われることが多かったと思います。それが今回、GoogleとFBIという公式の側から、メーカーの名前まで出して発表されました。
ただ、僕が大事だと思うのは、「だから中国製は全部ダメ」という話にしないことです。今回対象になったのは、審査のない格安機器と、意図的に手を染めた特定のメーカーです。有名メーカーの正規品まで一緒くたにすると、本当の危なさが見えなくなります。
怖いのは、被害に遭っても、自分ではほとんど気付けないことです。画面が変になるわけでも、動きが止まるわけでもない。知らない間に自分の家の回線が誰かの犯罪に使われている。これが一番ぞっとしました。
安い機器には、安い理由があります。その理由が自分の回線や情報だったら、結局いちばん高くつきます。家の中のネット機器を一度見直す、良いきっかけになりました。
まとめ
- Googleが2026年11月、中国メーカー製のAndroid機器130万台超に、出荷時からバックドアが仕込まれていたと公式発表。対象の中心はテレビ用ボックス。
- 不正ソフトx.cpeは審査をすり抜け、Playプロテクトを切り、消しても再起動で復活する。メーカーは遠隔操作の権利を犯罪グループに売っていた。
- 要因は、認証のない格安機器の多さ、審査の限界、家庭の回線に付く闇の値段、そしてメーカー自身の関与の5つ。
- 被害は機器だけではない。自宅の回線が犯罪に中継され、本人が疑われる恐れがあるとFBIが警告している。
- 「無料見放題」をうたう無名の格安機器が要注意。買うときはPlayプロテクト認定のある機器を選び、疑わしい機器はネットから切り離す。