本当です。損害保険大手のMS&ADグループで、不正アクセスによる大規模な情報漏えいが起きました。
11月6日にまず約71万5000件の漏えいが発表され、11月9日にさらに約29万6000件が追加で発表されました。グループ全体の合計は、約101万1000件に広がっています。
対象には自動車保険の契約者情報も含まれます。この記事では、どの会社の、どんな情報が漏れたのか、自分が対象かどうかをどう確認すればいいのかを、発表内容をもとにまとめます。
何が起きたのか|11月9日の追加発表で101万件を超えた
MS&ADグループの三井住友海上火災保険と三井ダイレクト損害保険は11月9日、不正アクセスで氏名や住所などの顧客情報が、さらに計約29万6000件漏えいしたと発表しました。
内訳は2つです。1つは、ロードサービス業務の委託先が不正アクセスの被害を受けたことで流出した、自動車保険の契約者情報約27万3000件。もう1つは、三井住友海上の中小企業向けサイトから漏れた、売上高や従業員数といった企業情報約2万3000件です。
今回の9日発表分には、クレジットカード番号や銀行口座情報は含まれていないということです。グループ各社が6日までに発表した分と合わせると、漏えいは合計約101万1000件になりました。各社は、現時点で漏れた情報が悪用された事実は確認されていないとしています。
漏えいの内訳|どの会社から、どれだけ漏れたのか
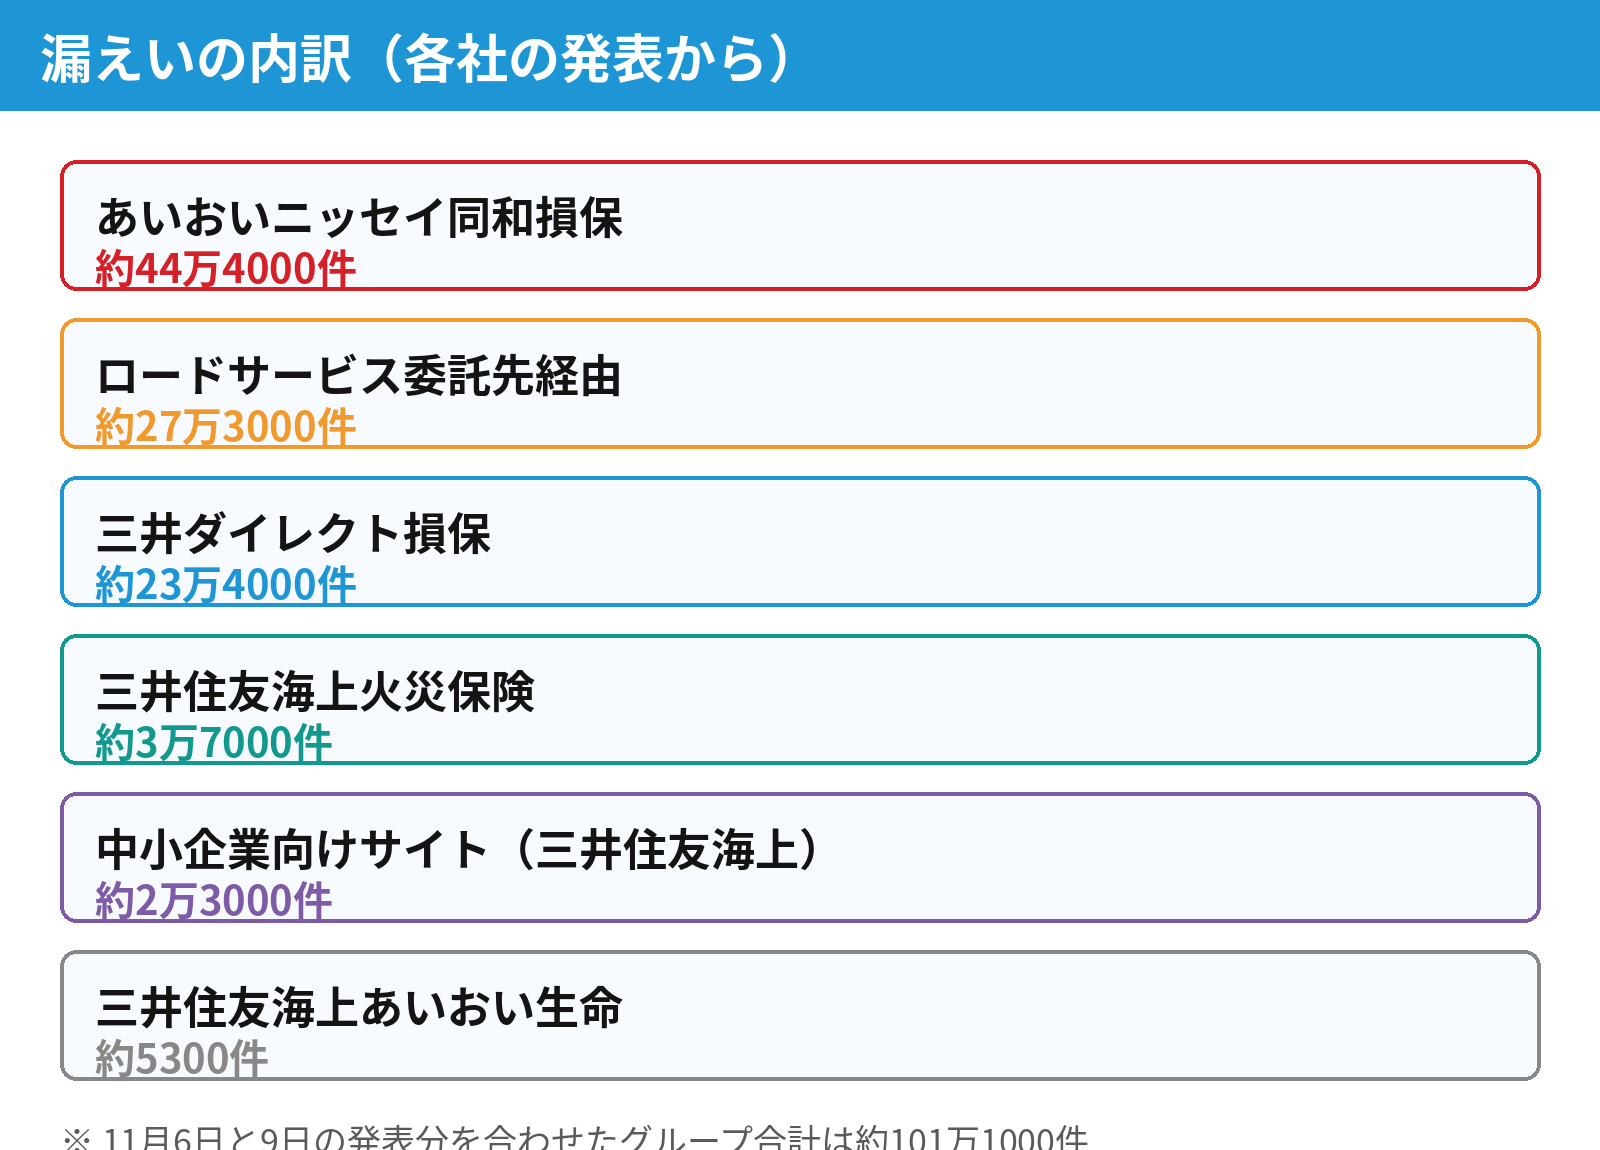
最初の発表は11月6日でした。三井住友海上、あいおいニッセイ同和損保、三井住友海上あいおい生命の3社は、契約者専用ページで共通のシステムを使っていて、そこが不正アクセスを受けました。件数は、あいおいニッセイ同和損保が約44万4000件、三井住友海上火災保険が約3万7000件、三井住友海上あいおい生命保険が約5300件です。
三井ダイレクト損保は、これら3社とは別の不正アクセスで、約23万4000件の顧客情報が漏れました。そして9日、委託先経由の約27万3000件などが加わり、合計が101万件を超えました。
漏れた情報・漏れていない情報
漏れた主な情報は、保険証券番号、氏名、住所、電話番号、生年月日、メールアドレスです。三井ダイレクト損保では、車両情報(車名、登録番号、所有者など)や、保険契約の条件・補償内容も含まれます。
注意したいのは6日発表分の一部です。あいおいニッセイ同和損保では、クレジットカード番号の下4桁(3件)と、金融機関名や口座番号の一部(19件)も含まれていたと発表されています。件数はごく一部ですが、対象の方は特に注意が必要です。
一方、三井ダイレクト損保については、クレジットカード情報・口座情報・マイページのログインパスワードは含まれていないとしています。9日の追加発表分も、カード番号や口座情報は含まれていないということです。
これまでの経緯
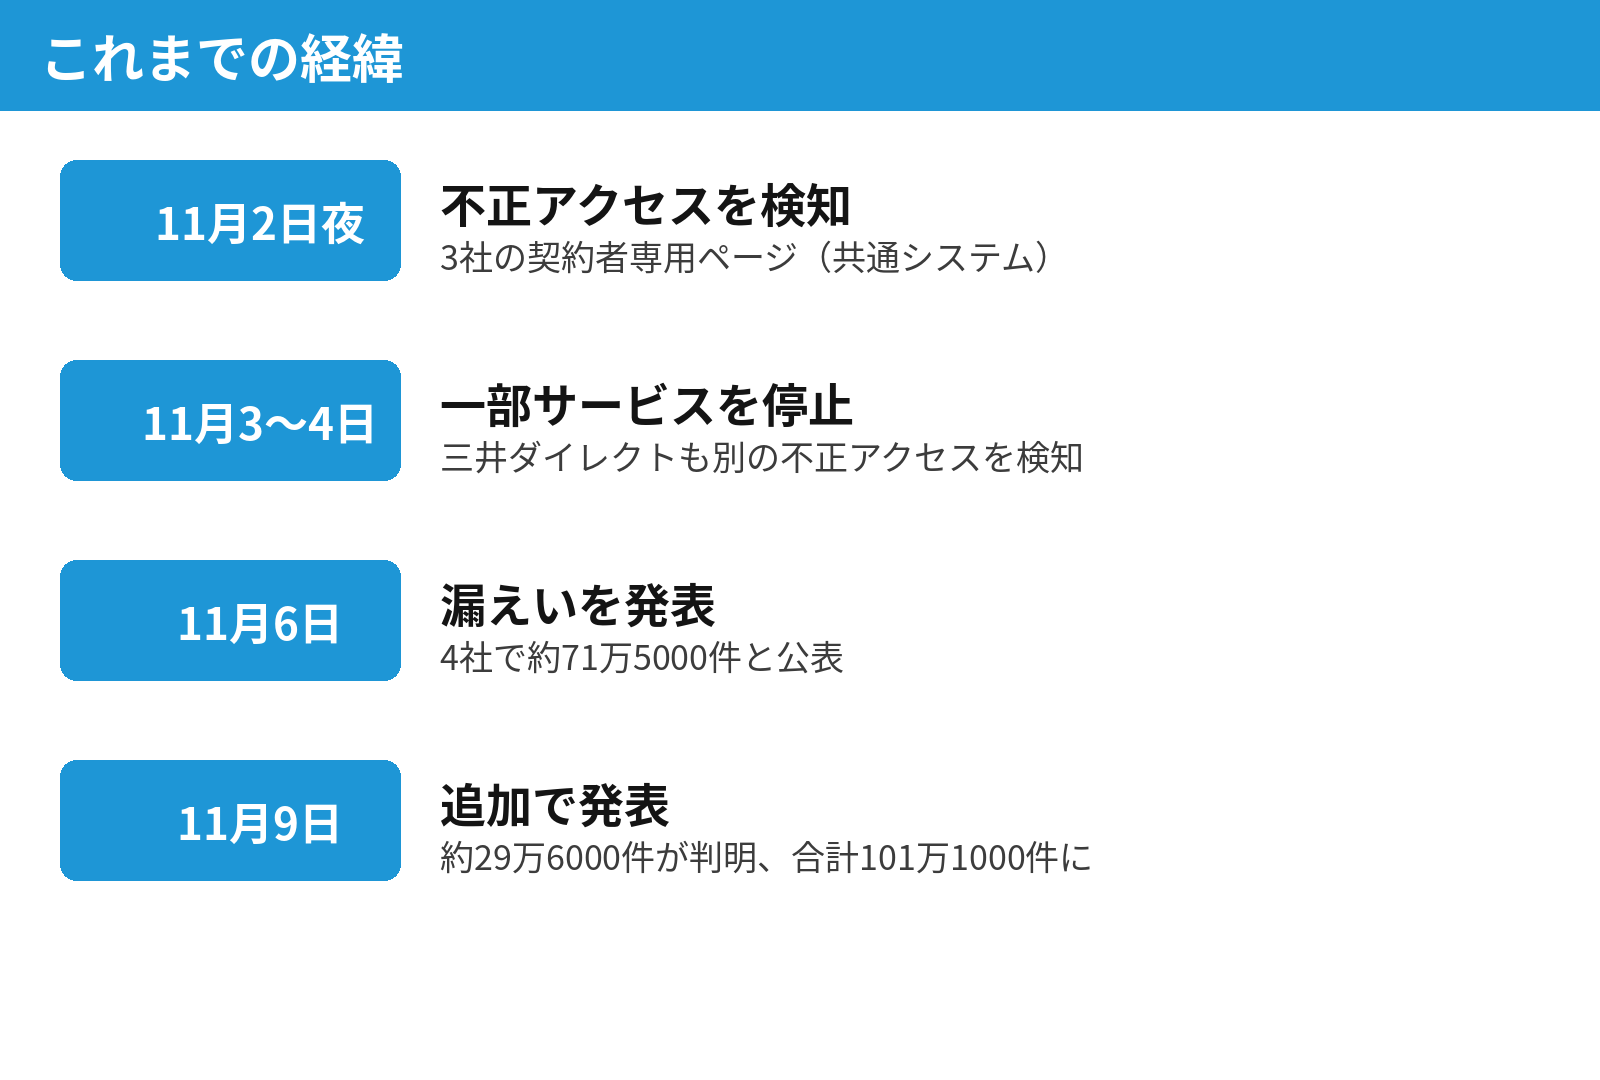
3社は11月2日の夜間に不正アクセスを検知し、翌日から一部のサービスを止めました。三井ダイレクト損保は11月4日の早朝に、別の手口による自社サイトへの不正アクセスを検知し、Webサイトとアプリのすべての手続きを停止しました。その後も一部のサービス停止が続き、各社は外部の専門機関による調査(フォレンジック調査)を進めています。
調査が進むにつれて漏えいの範囲が広がって判明していく形で、発表は今後も続く可能性があります。
自分が対象かどうかを確認する方法
対象となる顧客には、各社から個別に案内が行くことになっています。まずは、各社の公式サイトのお知らせを確認してください。三井住友海上、あいおいニッセイ同和損保、三井住友海上あいおい生命、三井ダイレクト損保の4社のうち、契約している会社があれば、その会社の発表が自分の対象範囲です。
そして一番大事な注意が、会社を装ったメールやSMS、電話です。各社も注意を呼びかけています。「情報漏えいのご案内」と称してリンクを開かせたり、パスワードやカード情報を入力させたりする手口が予想されます。不審な連絡が来たら、リンクは開かず、公式サイトから自分で確認するようにしてください。
契約者が今できること
- 契約している会社の公式サイトで、自分の契約が対象かを確認する
- 会社を名乗るメール・SMSのリンクは開かない(公式サイトは自分で開く)
- カードの下4桁や口座の一部が対象だった人は、明細に見覚えのない引き落としがないか確認する
- 心当たりのない電話や訪問には、住所や契約内容を自分から話さない
- 分からないことは、各社の問い合わせ窓口に自分から電話する
現時点では、漏れた情報が悪用された事実は確認されていません。慌てる必要はありませんが、「漏れた情報の種類」を考えると、名前と住所と電話番号がそろっている分、なりすましへの備えはしておいて損はありません。
僕のひとりごと
101万件という数字の大きさに驚きましたが、僕が気になったのは、漏れた経路の多さです。契約者専用ページ、三井ダイレクトのサイト、そして業務の委託先。1つのグループの中で、入口がいくつもやられていたことになります。
委託先の件は特に考えさせられました。自分の情報を預けた覚えのない会社から漏れる。保険のような大きな仕組みでは、契約した会社の先に、さらに何社も会社がつながっています。情報の安全は、自分が契約した会社の先まで含めた話なんだと、改めて思いました。
それと、発表が6日と9日に分かれて、件数が71万件から101万件に増えたこと。調査中なので仕方ない面はありますが、契約者からすると「まだ増えるのか」という不安が残ります。続報が出たら、この記事にも追記します。
まとめ
- MS&ADグループの情報漏えいは、11月9日の追加発表で合計約101万1000件に拡大した。
- 対象は三井住友海上、あいおいニッセイ同和損保、あいおい生命、三井ダイレクト損保の4社。自動車保険の契約者情報も含まれる。
- 漏れたのは証券番号・氏名・住所・電話番号など。6日分の一部ではカード番号の下4桁と口座番号の一部も含まれた。
- 現時点で悪用は確認されていない。対象者には各社から個別に案内が行く。
- 会社を装ったメールや電話に注意し、確認は必ず公式サイトから自分で行うこと。